Inline oder passiv
In rund 15 Minuten pro Standort installiert, ohne Agenten auf Ihren Endgeräten – VLAN-fähig, für Verbindungen bis 10 Gbps.
FasterUp erkennt, bewertet und blockiert Cyberbedrohungen auf sieben sich ergänzenden Ebenen – vom Ethernet-Kabel bis zum Arbeitsplatz und zum Smartphone. MLEO orchestriert jede Ebene, CyberBot Fusion entscheidet in Sekunden, und CYBER3.AI, unser souveränes Security-LLM, erklärt, untersucht und berichtet. Managed SOC, Vulnerability Assessment und Endpoint-Schutz – entwickelt, verantwortet und betrieben von einem einzigen Team.
Die meisten Organisationen kombinieren einen Firewall-Anbieter, einen SIEM-Anbieter, einen MSSP, einen Virenschutz und einen Scanner – und der Angreifer bewegt sich genau in den Lücken dazwischen. FasterUp ist eine einzige Kette, entwickelt als ein Organismus: keine Integrationsnähte, keine Tickets, die zwischen Dienstleistern hin- und hergehen, ein einziger Bericht.
Inline an jedem Standort – IPS direkt an der Leitung, Firewall-Reaktion und L2 Shield auf Ethernet-Ebene.
Vier Quellen pro Alarm zusammengeführt – eine autonome Entscheidung in 2–11 Sekunden.
Wählt die Ebene, die durchsetzt – und isoliert den Angreifer, nicht das Opfer.
Unser souveränes Security-LLM erklärt, untersucht, priorisiert und berichtet.
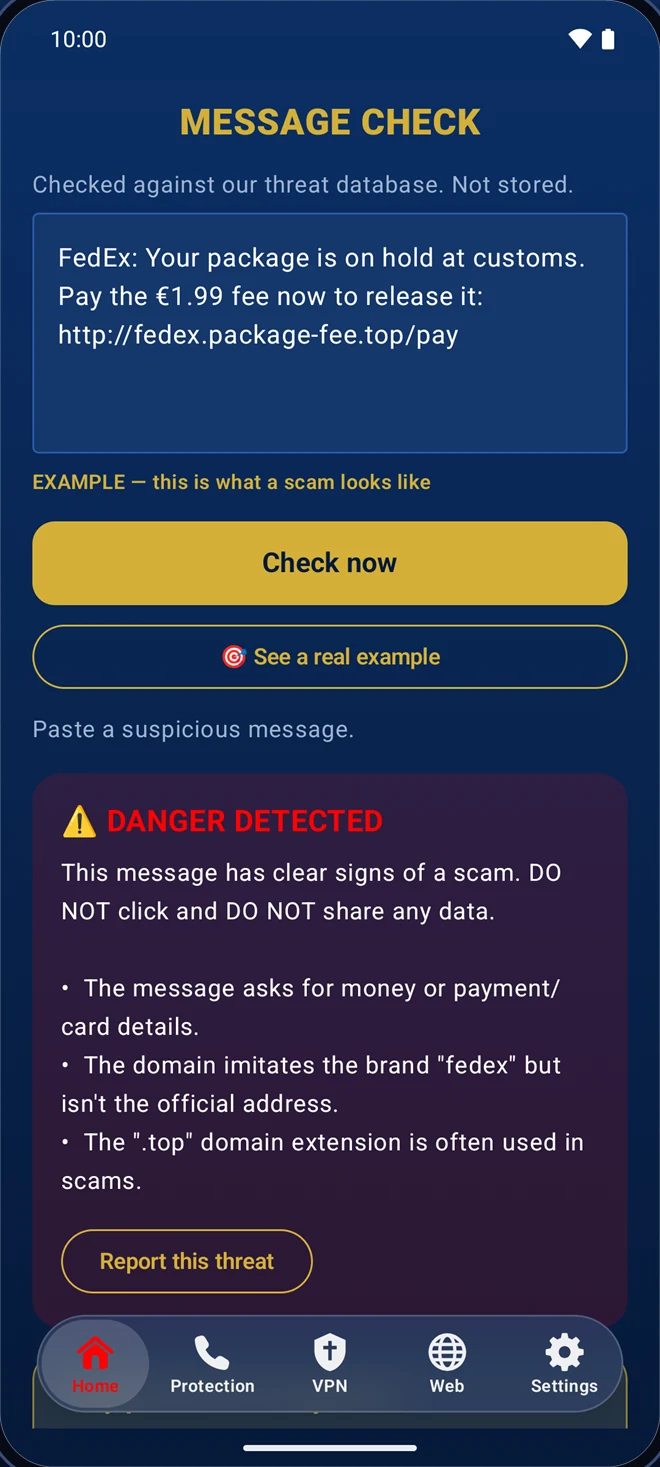
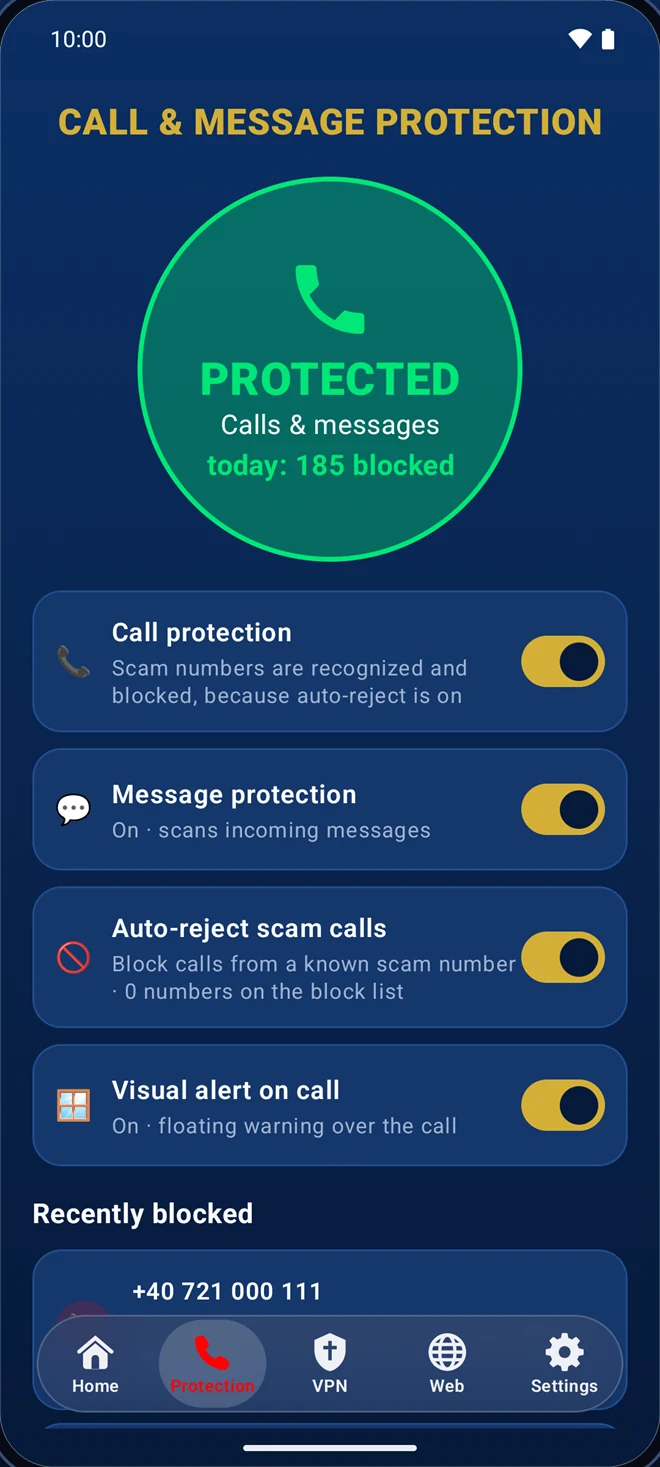
Windows, Android und iPhone – das SOC auf jedem Arbeitsplatz und jedem Smartphone.
NOC, Health Check, CCC und Ops Agents halten alles am Laufen, 24/7.
Ein Vertrag. Ein verantwortliches Team. Vom Kabel bis zum Smartphone in Ihrer Tasche.
Die Ebenen sind keine Kopien voneinander. Jede sieht, was die anderen nicht sehen: Drei arbeiten mit IP-Adressen, Domains und Hashes, eine ist die einzige Abwehr auf Ethernet-Ebene, eine stoppt Bedrohungen in der Cloud, bevor sie Ihr Netzwerk erreichen, und zwei laufen direkt auf Ihren Geräten.
Dedizierte FasterUp-Sensoren betreiben die ersten Abwehrebenen direkt vor Ort, an jedem Standort. Sie sind darauf ausgelegt zu schützen, ohne jemals der Grund für einen Netzwerkausfall zu werden.
In rund 15 Minuten pro Standort installiert, ohne Agenten auf Ihren Endgeräten – VLAN-fähig, für Verbindungen bis 10 Gbps.
Multi-Queue-Paketinspektion, die bei einem Stocken zur Seite tritt: Der Verkehr fließt weiter, der Schutz setzt automatisch wieder ein.
Erkennungsregeln werden autonom aktualisiert – mit Selbstschutz und automatischem Rollback, sobald etwas auffällig ist.
Ihre Daten bleiben bei Ihnen vor Ort; nur Sicherheitsmetadaten gelangen über ein verschlüsseltes privates VPN zum SOC.
Jeder Alarm wird gleichzeitig mit vier unabhängigen Quellen abgeglichen. CyberBot führt sie zu einem einzigen Urteil zusammen und handelt – ohne um 3 Uhr nachts auf einen Menschen zu warten.
MLEO ist der Kern, der die sieben Ebenen zu einem Organismus verbindet. Es korreliert, was jede Ebene sieht, gibt jedem Gerät eine einheitliche Identität über alle Ebenen hinweg und setzt auf der Ebene durch, die die Bedrohung am besten stoppt – ohne redundante Sperren und ohne Konflikte.
Dasselbe Gerät – als IP auf Layer 3 und als MAC, VLAN und Switch-Port auf Layer 2.
Ein IP-Wechsel hilft dem Angreifer nicht mehr – die Sperre folgt dem Gerät.
Beim ARP-Spoofing scheint der Verkehr vom Opfer zu kommen. Richtungsbezogene Korrelation isoliert die tatsächliche Quelle.
Quarantäne-VLAN statt Port-Abschaltung, Allowlist und Rollback per Transaktions-ID als Vorbedingungen, Fail-safe auf jeder Ebene.
Stufenweise Einführung: Die ersten Stufen liefern volle Transparenz, ohne das Kundennetzwerk anzutasten.
CYBER3.AI ist unser Sprachmodell für Sicherheit, gebaut für eine einzige Aufgabe: Abwehr. Es durchzieht die gesamte Kette – und liest dieselbe CYBER3 Database wie die Sensoren, die Apps und der Scanner.
Alarme und Befunde in verständlicher Sprache, in der Sprache Ihres Teams: was passiert ist, warum es wichtig ist, was bereits getan wurde.
Ein Security-Copilot, der Indikatoren über die CYBER3 Database und aktuelle Threat Intelligence hinweg korreliert.
Macht aus Schwachstellenbefunden eine Behebungsreihenfolge: was zuerst zu beheben ist – und wie.
Erstellt Vorfallsberichte und Meldungen nach NIS2 Art. 21/23 auf Basis echter SOC-Daten.
Die CYBER3 Database verbindet globale Bedrohungsfeeds mit Indikatoren, die unsere eigenen Sensoren in realen Netzwerken beobachten. Sie wird täglich in ein globales Edge-Netzwerk veröffentlicht und speist jede Ebene: die Sensoren, die KI, die Desktop- und die Mobile-Apps – eine einzige aktuelle Wahrheit, überall.
Vulnerability Assessment vom selben Team, das die Netzwerke verteidigt. Unser Scanner läuft vom Sensor aus, der bereits in Ihrem Netzwerk sitzt – und entdeckt so alles, auch das, was ihm niemand mitzuteilen dachte.
Passives Mithören plus getaggte Proben in jedem VLAN erfassen Hosts, MAC-Adressen, Hersteller und Rollen – auch stille Geräte.
Analysiert das Ziel und geht in dosierten Schritten vor; beim ersten Anzeichen einer Firewall zieht er sich zurück und löst keinen Alarm aus.
Externer Exposure-Scan auf Abruf aus der Cloud – keine Installation, Ergebnisse in Minuten. Scan des gesamten Netzwerks direkt in der Windows-App.
Bekannte Schwachstellen (CVE), unsichere Konfigurationen und exponierte Dienste – nach Priorität geordnet, damit Sie das Wichtigste zuerst beheben.
Unsere Mitarbeiter kümmern sich um die Ausnahmen. Agenten erledigen alles andere: Sie überwachen, reparieren, steuern und reagieren – und beweisen jeden Tag, dass die Kette funktioniert.
Überwacht die gesamte Infrastruktur von einem unabhängigen Cloud-Standpunkt aus – jeden Sensor, jeden Dienst, jeden Tunnel – mit Live-Diagrammen, KI-Zusammenfassungen und Alarmen.
Verwaltet und repariert die Sensorflotte selbstständig, 24/7: hängende Erfassung, blockierte Dienste, abgebrochene Tunnel – behoben, bevor es jemand bemerkt. Synthetische Tests validieren die Pipeline durchgängig.
Das Command & Control Centre: ein Cockpit über das gesamte Ökosystem, in dem Operatoren die Agenten steuern und sehen, wie Threat Intelligence in autonome Reaktion übergeht.
CYBER3.AI-Agenten, die Alarme triagieren, Indikatoren korrelieren, untersuchen und reagieren – mit Autonomiestufen von menschlich freigegebenen Aktionen bis zu vorab genehmigten Playbooks mit Circuit Breaker.
Autonome Regel-Updates mit Selbstschutz und automatischem Rollback. Fail-open by Design: Ihr Verkehr stoppt nie unseretwegen.
Jeder kritische Teil der Plattform verfügt über einen zweiten Pfad, der selbstständig übernimmt. Fällt eine Komponente aus, bleibt die Abwehr bestehen.
Fail-open-Inspektion – Ihr Verkehr stoppt nie unseretwegen.
Geclusterte Event-Plattform plus Disaster-Recovery-Standort in der Cloud.
Das agentische NOC läuft auf unabhängiger Cloud-Infrastruktur – sichtbar, selbst wenn ein Standort ausfällt.
Multi-Engine-CYBER3.AI mit automatischem Failover – kein einzelner KI-Anbieter kann es abschalten.
Bereitgestellt über 300+ Edge-Standorte; die Apps schützen weiterhin auf dem Gerät, auch offline.
Verschlüsselte externe Backups mit getesteten Wiederherstellungsverfahren.
Dieselbe Plattform, nativ auf Windows, Android und iPhone. Organisationen registrieren Geräte per Aktivierungscode oder unbemerkt bei der Verteilung; nur Sicherheitsmetadaten verlassen jemals ein Gerät.
| FasterUp | Typisches Multi-Vendor-Setup | |
|---|---|---|
| Von der Erkennung bis zur Sperre | Sekunden, autonom | Stunden — Tickets zwischen Dienstleistern |
| Schutz auf Ethernet-Ebene (L2) | ||
| Netzwerk + Arbeitsplatz + Smartphone in einer Kette | ||
| KI-Analyst, der jeden Befund erklärt | ||
| Eigene Bedrohungsdatenbank, gespeist von eigenen Sensoren | ||
| Selbstreparierende Sensorflotte | ||
| Ein einheitlicher NIS2-Bericht | ||
| Daten bleiben bei Ihnen vor Ort (nur Metadaten) | ||
| Ein Vertrag, ein verantwortliches Team |
Jedes Paket enthält alles aus dem vorherigen und ergänzt weitere Ebenen und Fähigkeiten. Die genaue Konfiguration – Standorte, Sensoren, Arbeitsplätze, Smartphones – wird nach einem ersten Assessment festgelegt.
Ein detailliertes Finanzangebot erstellen wir auf Anfrage – auf Basis des ersten Assessments und des für Ihre Institution geltenden Vergabeverfahrens.
Wir erfassen Ihre Assets und Ihre Exposition mit einem Vulnerability Assessment – ein klares Bild Ihrer aktuellen Lage.
Inline oder passiv, rund 15 Minuten pro Standort, ohne Agenten auf Ihren Endgeräten.
Erkennung und Reaktion rund um die Uhr, verständliche Alarme, Kundenportal und NIS2-Berichte ab dem ersten Tag.
Beginnen Sie mit einem Assessment. Unverbindlich, auf Ihre Umgebung zugeschnitten.
Assessment anfragen