Inline o pasivo
Instalación en unos 15 minutos por sede, sin agentes en sus endpoints; compatible con VLAN, enlaces de hasta 10 Gbps.
FasterUp detecta, decide y bloquea las ciberamenazas en siete capas complementarias, desde el cable Ethernet hasta el puesto de trabajo y el teléfono. MLEO orquesta cada capa, CyberBot Fusion decide en segundos y CYBER3.AI, nuestro LLM de seguridad soberano, explica, investiga e informa. SOC gestionado, Vulnerability Assessment y protección de endpoints: diseñados, desarrollados y operados por un solo equipo.
La mayoría de las organizaciones combinan un proveedor de firewall, uno de SIEM, un MSSP, un antivirus y un escáner, y el atacante se instala en los huecos entre ellos. FasterUp es una sola cadena, diseñada como un único organismo: sin costuras de integración, sin tickets que rebotan entre proveedores, con un solo informe.
Inline en cada sede: IPS en el cable, respuesta en el firewall y L2 Shield a nivel Ethernet.
Cuatro fuentes fusionadas en cada alerta: una decisión autónoma en 2–11 segundos.
Elige la capa que aplica el bloqueo y aísla al atacante, no a la víctima.
Nuestro LLM de seguridad soberano explica, investiga, prioriza e informa.
Windows, Android y iPhone: el SOC en cada puesto de trabajo y en cada teléfono.
Los agentes NOC, Health Check, CCC y Ops Agents mantienen todo en funcionamiento, 24/7.
Un contrato. Un equipo responsable. Desde el cable hasta el teléfono que lleva en el bolsillo.
Las capas no son copias unas de otras. Cada una ve lo que las demás no pueden: tres trabajan sobre IP, dominios y hashes, una es la única defensa a nivel Ethernet, otra detiene las amenazas en la nube antes de que lleguen a su red y dos residen en sus dispositivos.
Los sensores dedicados de FasterUp ejecutan in situ las primeras capas de defensa, en cada sede. Están diseñados para proteger sin convertirse nunca en el motivo por el que su red se detiene.
Instalación en unos 15 minutos por sede, sin agentes en sus endpoints; compatible con VLAN, enlaces de hasta 10 Gbps.
Inspección de paquetes multicola que se aparta si alguna vez se bloquea: el tráfico sigue fluyendo y la protección se reanuda automáticamente.
Reglas de detección renovadas de forma autónoma, con autoprotección y rollback automático si algo no cuadra.
Sus datos permanecen en sus instalaciones; solo los metadatos de seguridad viajan al SOC, a través de una VPN privada cifrada.
Cada alerta se contrasta a la vez con cuatro fuentes independientes. CyberBot las fusiona en un único veredicto y actúa, sin esperar a que una persona responda a las 3 de la madrugada.
MLEO es el núcleo que une las siete capas en un solo organismo. Correlaciona lo que ve cada capa, asigna a cada dispositivo una identidad única entre capas y aplica el bloqueo en la capa que mejor detiene la amenaza, sin bloqueos redundantes ni conflictos.
El mismo dispositivo, visto como IP en la capa 3 y como MAC, VLAN y puerto de switch en la capa 2.
Cambiar de dirección IP ya no le sirve al atacante: el bloqueo sigue al dispositivo.
Durante un ARP spoofing, el tráfico parece proceder de la víctima. La correlación direccional aísla la fuente real.
VLAN de cuarentena en lugar de desactivar el puerto, lista de permitidos y rollback por ID de transacción como condiciones previas, fail-safe en cada capa.
Despliegue por etapas: las primeras ofrecen visibilidad completa sin tocar la red del cliente.
CYBER3.AI es nuestro modelo de lenguaje de seguridad, creado para una sola misión: la defensa. Abarca toda la cadena y consulta la misma CYBER3 Database que los sensores, las apps y el escáner.
Alertas y hallazgos en lenguaje claro, en el idioma de su equipo: qué ha ocurrido, por qué importa y qué se ha hecho ya.
Un copiloto de seguridad que correlaciona indicadores de la CYBER3 Database y de la inteligencia de amenazas en tiempo real.
Convierte los hallazgos de vulnerabilidades en un orden de remediación: qué corregir primero y cómo.
Redacta los informes de incidentes y de NIS2 art. 21/23 a partir de datos reales del SOC.
La CYBER3 Database fusiona feeds globales de amenazas con los indicadores que nuestros propios sensores observan en redes reales. Se publica a diario en una red edge global e impulsa cada capa: los sensores, la IA y las apps de escritorio y móvil; una única verdad en tiempo real en todas partes.
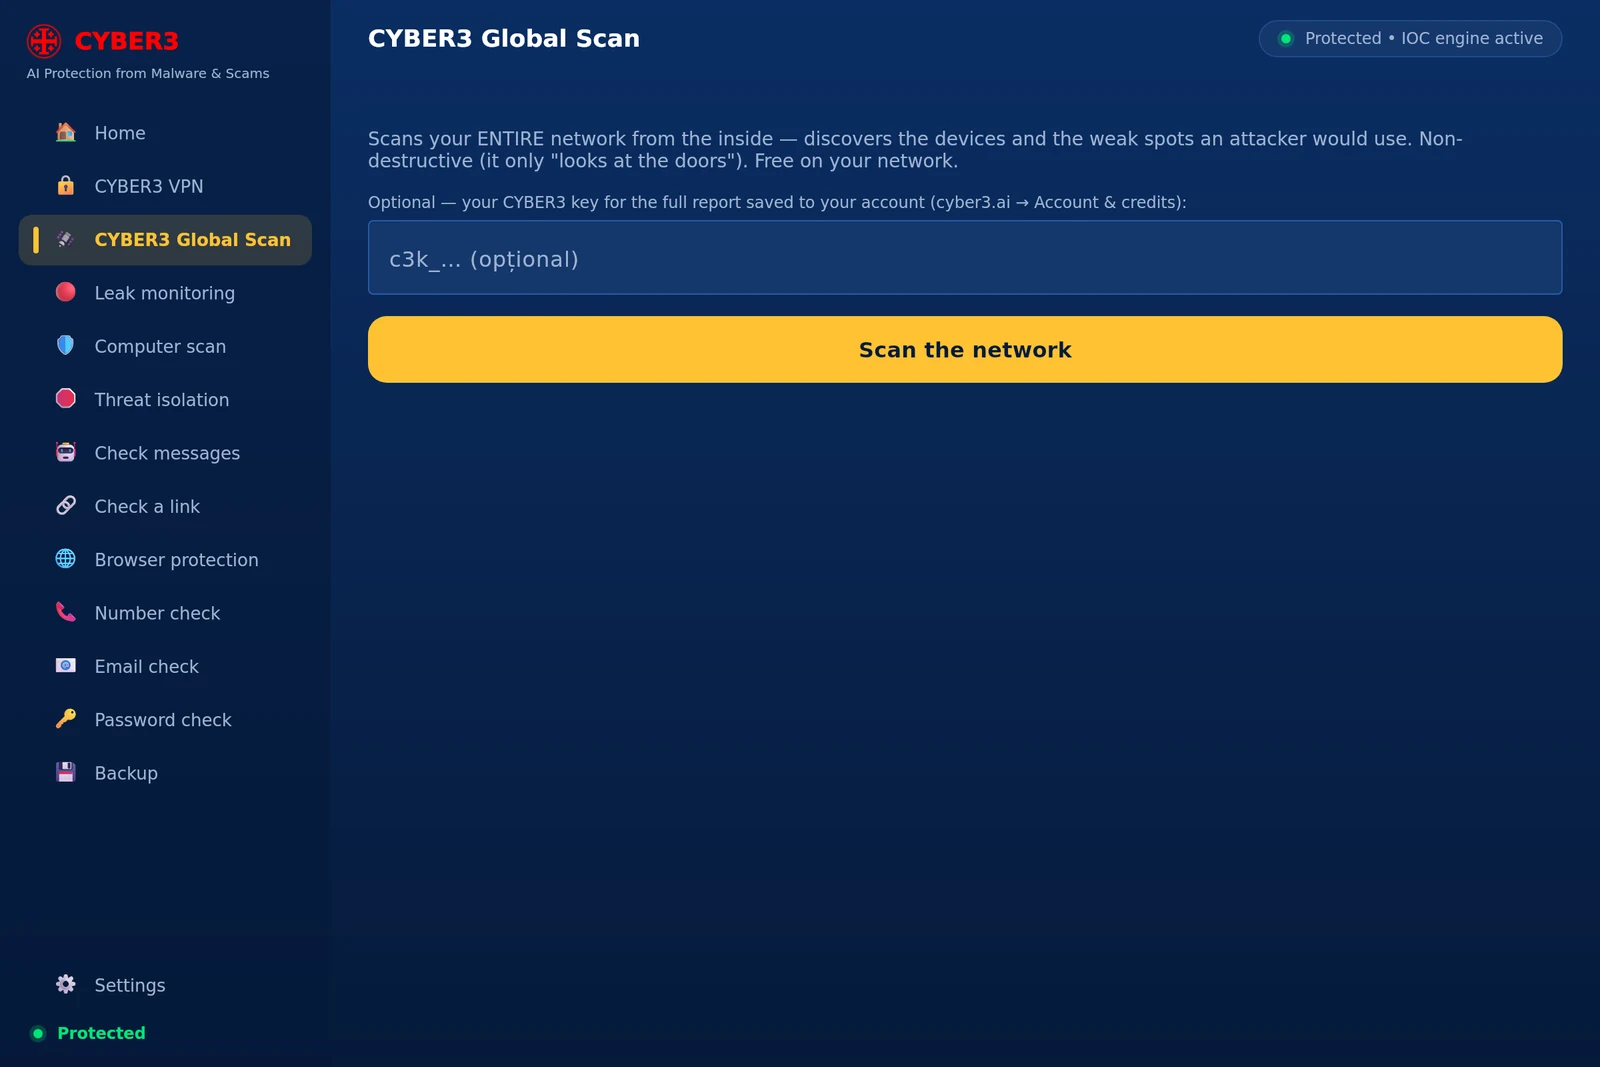
Vulnerability Assessment desarrollado por el mismo equipo que defiende las redes. Nuestro escáner se ejecuta desde el sensor que ya está dentro de su red, por lo que lo descubre todo, incluso lo que nadie recordó indicarle.
La escucha pasiva y las sondas etiquetadas en cada VLAN mapean hosts, direcciones MAC, fabricantes y funciones, incluidos los dispositivos silenciosos.
Estudia el objetivo y avanza con pasos medidos; retrocede al primer indicio de un firewall y no dispara alarmas.
Análisis de la exposición externa desde la nube bajo demanda: sin instalación, resultados en minutos. Escaneo de toda la red integrado en la app de Windows.
Vulnerabilidades conocidas (CVE), configuraciones inseguras y servicios expuestos, ordenados para que corrija primero lo que importa.
Nuestro equipo se ocupa de las excepciones. Los agentes se ocupan de todo lo demás: vigilan, reparan, dirigen y responden, y demuestran cada día que la cadena sigue funcionando.
Vigila toda la infraestructura desde un punto de observación cloud independiente (cada sensor, servicio y túnel) con diagramas en tiempo real, resúmenes de IA y alertas.
Administra y repara de forma autónoma la flota de sensores 24/7: capturas detenidas, servicios bloqueados, túneles caídos, todo resuelto antes de que nadie lo note. Las pruebas sintéticas validan la cadena de extremo a extremo.
El Centro de Mando y Control: una única cabina sobre todo el ecosistema, desde la que los operadores dirigen a los agentes y ven cómo la inteligencia de amenazas se convierte en respuesta autónoma.
Agentes de CYBER3.AI que clasifican alertas, correlacionan indicadores, investigan y responden, con niveles de autonomía que van desde acciones aprobadas por una persona hasta playbooks preaprobados con disyuntor de seguridad.
Actualización autónoma de reglas con autoprotección y rollback automático. Fail-open por diseño: su tráfico nunca se detiene por nuestra causa.
Cada componente crítico de la plataforma dispone de una segunda vía que toma el relevo por sí sola. Si un componente falla, la defensa no.
Inspección fail-open: su tráfico nunca se detiene por nuestra causa.
Plataforma de eventos en clúster y un sitio de recuperación ante desastres en la nube.
El NOC agéntico funciona en una infraestructura cloud independiente: visible incluso si una sede se queda a oscuras.
CYBER3.AI multimotor con conmutación automática: ningún proveedor de IA puede apagarlo por sí solo.
Servida desde más de 300 ubicaciones edge; las apps siguen protegiendo en el dispositivo, incluso sin conexión.
Copias de seguridad cifradas externas con procedimientos de restauración probados.
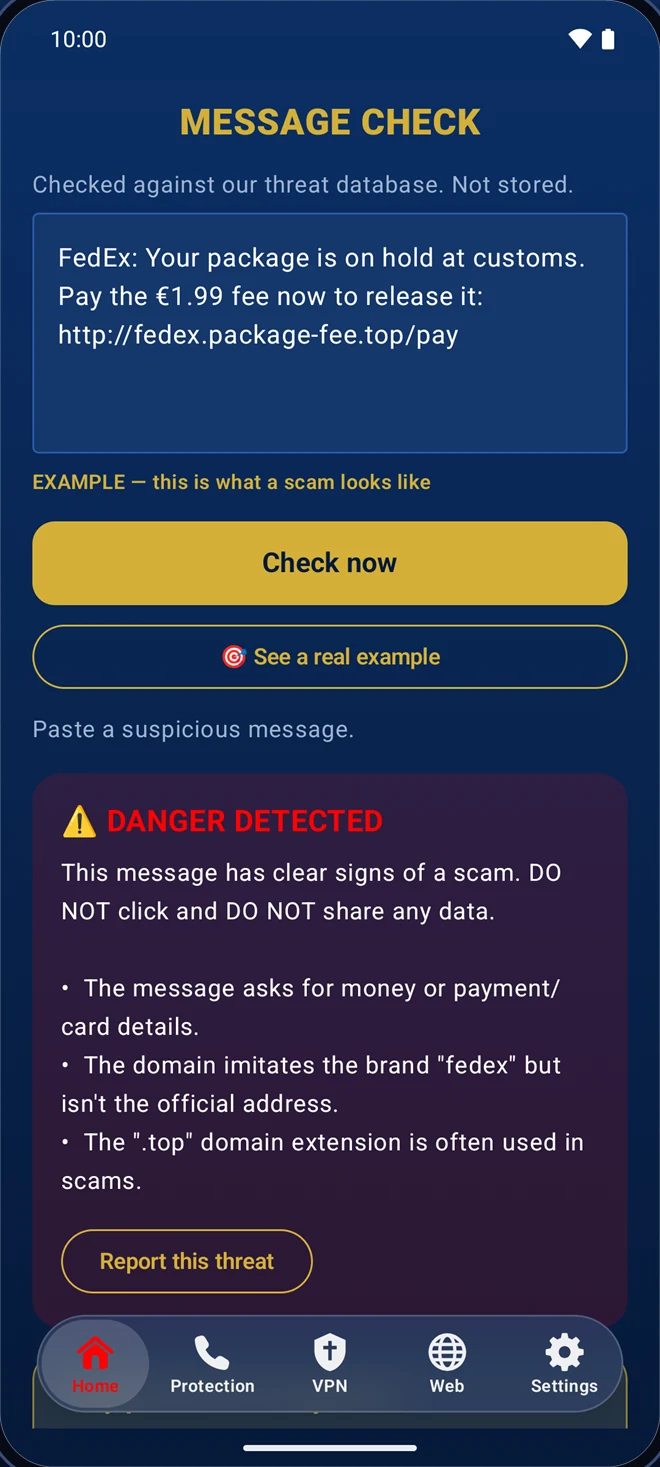
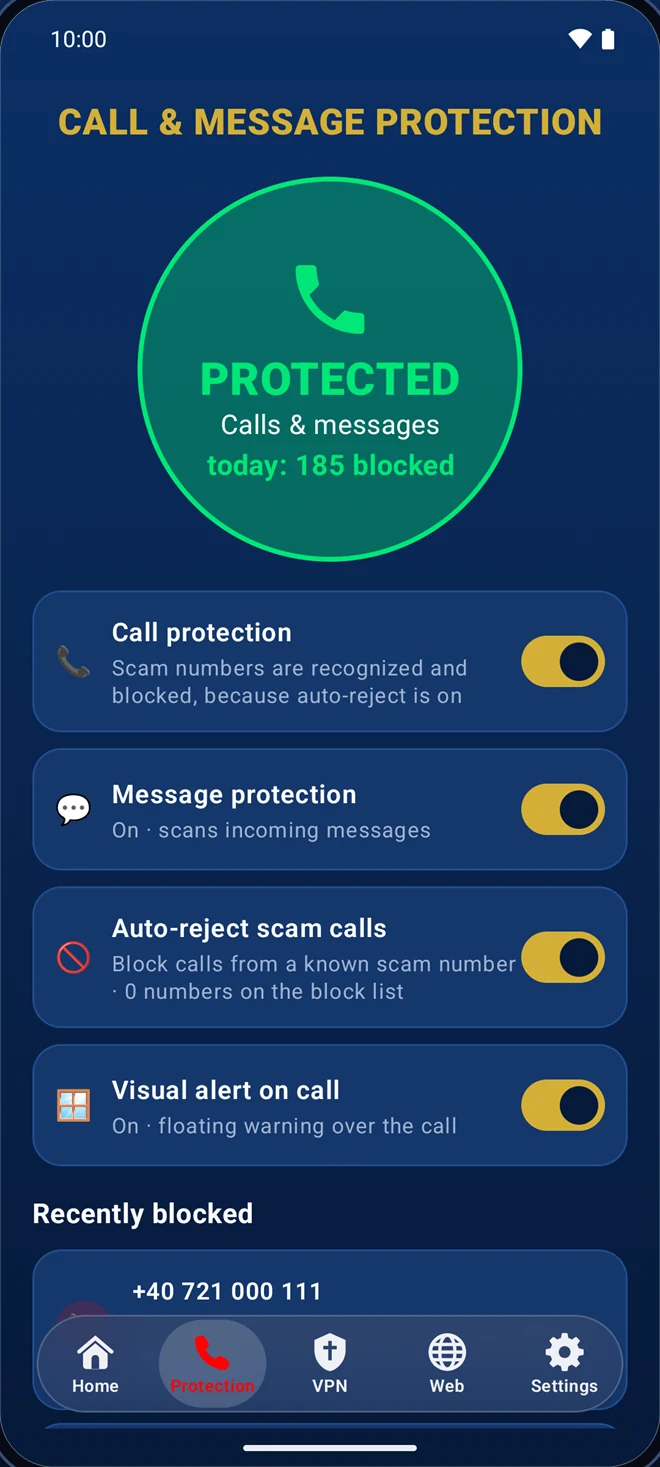
La misma plataforma, nativa en Windows, Android y iPhone. Las organizaciones registran los dispositivos con un código de activación o de forma silenciosa durante el despliegue; solo los metadatos de seguridad salen del dispositivo.
| FasterUp | Esquema multiproveedor típico | |
|---|---|---|
| De la detección al bloqueo | Segundos, de forma autónoma | Horas: tickets entre proveedores |
| Protección a nivel Ethernet (L2) | ||
| Red + puesto de trabajo + teléfono en una sola cadena | ||
| Analista de IA que explica cada hallazgo | ||
| Base de amenazas propia, alimentada por sensores propios | ||
| Flota de sensores autorreparable | ||
| Un único informe NIS2 unificado | ||
| Los datos permanecen en sus instalaciones (solo metadatos) | ||
| Un contrato, un equipo responsable |
Cada paquete incluye todo lo del anterior y añade capas y capacidades. La configuración exacta (sedes, sensores, puestos de trabajo, teléfonos) se define tras una evaluación inicial.
Bajo petición, preparamos una oferta económica detallada basada en la evaluación inicial y en el procedimiento de contratación aplicable a su institución.
Mapeamos sus activos y su exposición con una evaluación de vulnerabilidades: una imagen clara de su situación.
Inline o pasivo, unos 15 minutos por sede, sin agentes en sus endpoints.
Detección y respuesta 24/7, alertas en lenguaje claro, portal de cliente e informes NIS2 desde el primer día.
Empiece con una evaluación. Sin compromiso, adaptada a su entorno.
Solicitar evaluación