En ligne ou passif
Installé en 15 minutes environ par site, sans agent sur vos terminaux — compatible VLAN, liens jusqu’à 10 Gbps.
FasterUp détecte, décide et bloque les cybermenaces sur sept couches complémentaires — du câble Ethernet au poste de travail et au téléphone. MLEO orchestre chaque couche, CyberBot Fusion décide en quelques secondes, et CYBER3.AI, notre LLM de sécurité souverain, explique, enquête et rend compte. SOC managé, évaluation des vulnérabilités et protection des terminaux — conçus, détenus et opérés par une seule équipe.
La plupart des organisations assemblent un fournisseur de pare-feu, un fournisseur de SIEM, un MSSP, un antivirus et un scanner — et l’attaquant s’installe dans les interstices. FasterUp est une seule chaîne, conçue comme un seul organisme : aucune couture d’intégration, aucun ticket qui rebondit entre prestataires, un seul rapport.
En ligne sur chaque site — IPS au niveau du câble, réponse pare-feu et L2 Shield au niveau Ethernet.
Quatre sources fusionnées pour chaque alerte — une décision autonome en 2–11 secondes.
Choisit la couche qui applique le blocage — et isole l’attaquant, pas la victime.
Notre LLM de sécurité souverain explique, enquête, priorise et rend compte.
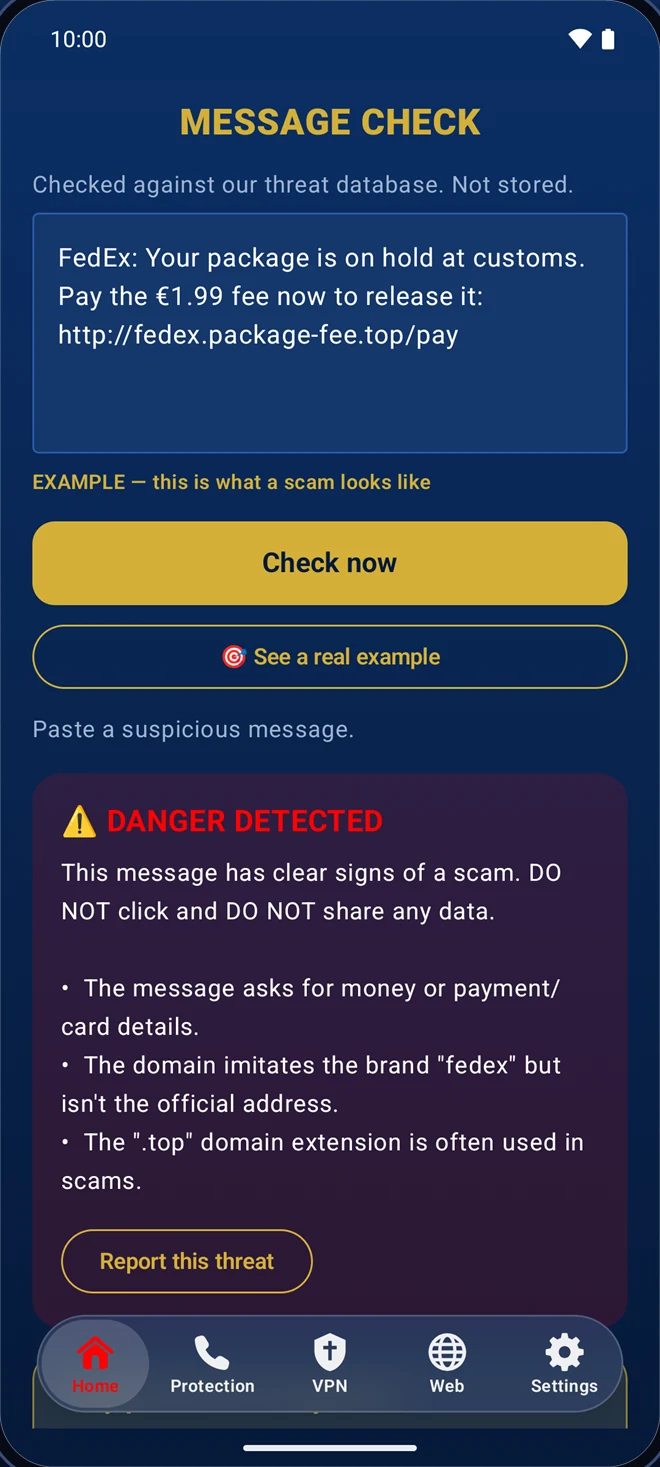
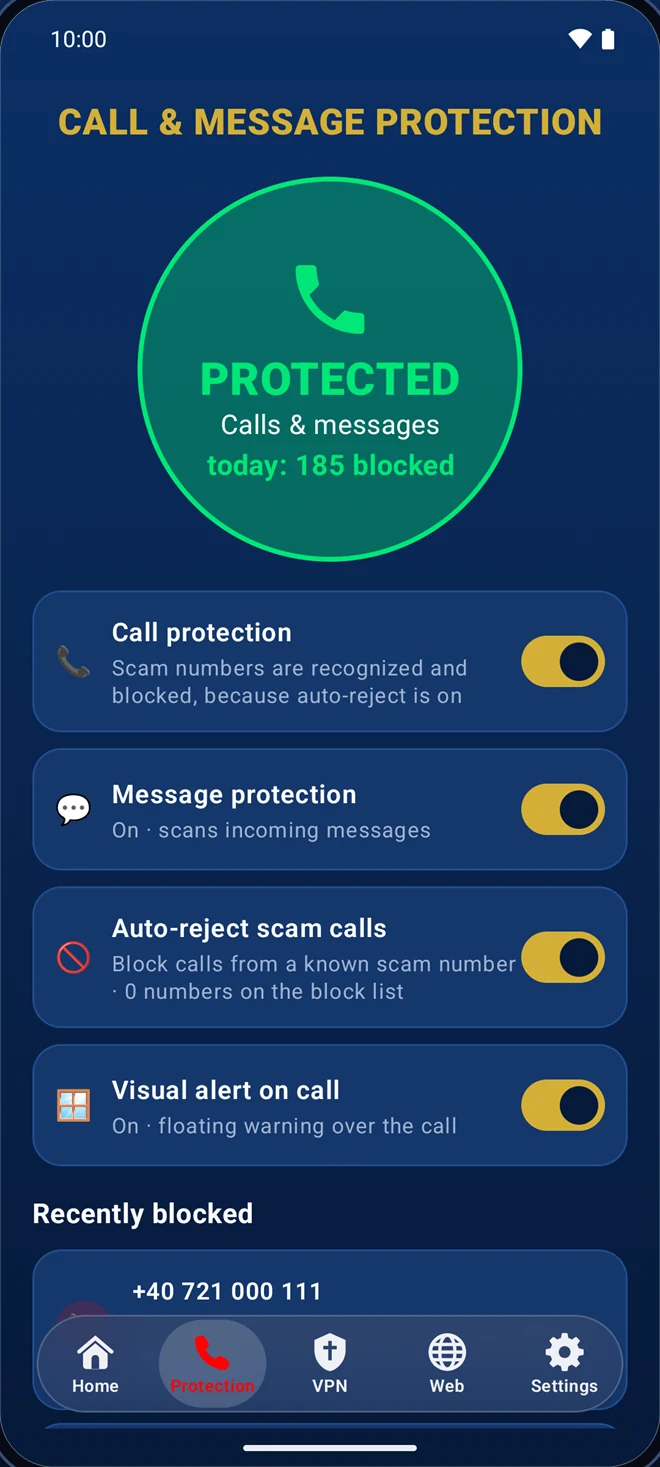
Windows, Android et iPhone — le SOC sur chaque poste de travail et chaque téléphone.
NOC, Health Check, CCC et Ops Agents assurent le bon fonctionnement de l’ensemble, 24/7.
Un contrat. Une équipe responsable. Du câble jusqu’au téléphone dans votre poche.
Les couches ne sont pas des copies les unes des autres. Chacune voit ce que les autres ne voient pas : trois travaillent sur les adresses IP, les domaines et les empreintes, une est la seule défense au niveau Ethernet, une arrête les menaces dans le cloud avant qu’elles n’atteignent votre réseau, et deux résident sur vos appareils.
Des capteurs FasterUp dédiés exécutent les premières couches de défense sur place, sur chaque site. Ils sont conçus pour protéger sans jamais devenir la raison d’un arrêt de votre réseau.
Installé en 15 minutes environ par site, sans agent sur vos terminaux — compatible VLAN, liens jusqu’à 10 Gbps.
Inspection des paquets multi-files qui s’efface en cas de blocage : le trafic continue de circuler, la protection reprend automatiquement.
Règles de détection actualisées de façon autonome, avec autoprotection et retour arrière automatique au moindre signe d’anomalie.
Vos données restent dans vos locaux ; seules les métadonnées de sécurité transitent vers le SOC, via un VPN privé chiffré.
Chaque alerte est confrontée simultanément à quatre sources indépendantes. CyberBot les fusionne en un verdict unique et agit — sans attendre qu’un humain réagisse à 3 heures du matin.
MLEO est le cœur qui relie les sept couches en un seul organisme. Il corrèle ce que voit chaque couche, attribue à chaque appareil une identité unique à travers les couches et applique le blocage sur la couche la plus efficace contre la menace — sans blocages redondants ni conflits.
Le même appareil, vu comme une IP en couche 3 et comme une adresse MAC, un VLAN et un port de commutateur en couche 2.
Changer d’adresse IP n’aide plus l’attaquant — le blocage suit l’appareil.
Lors d’une usurpation ARP, le trafic semble provenir de la victime. La corrélation directionnelle isole la véritable source.
VLAN de quarantaine plutôt que coupure de port, liste d’autorisation et retour arrière par identifiant de transaction comme préconditions, sécurité intégrée sur chaque couche.
Déploiement par étapes : les premières étapes offrent une visibilité complète sans toucher au réseau du client.
CYBER3.AI est notre modèle de langage dédié à la sécurité, conçu pour une seule mission : la défense. Il couvre toute la chaîne — et s’appuie sur la même CYBER3 Database que les capteurs, les applications et le scanner.
Alertes et constats en langage clair, dans la langue de votre équipe : ce qui s’est passé, pourquoi c’est important, ce qui a déjà été fait.
Un copilote de sécurité qui corrèle les indicateurs de la CYBER3 Database et la threat intelligence en temps réel.
Transforme les vulnérabilités détectées en plan de remédiation : quoi corriger en premier, et comment.
Rédige les rapports d’incident et les notifications NIS2 Art. 21/23 à partir des données réelles du SOC.
La CYBER3 Database fusionne les flux mondiaux de menaces avec les indicateurs que nos propres capteurs observent dans des réseaux réels. Elle est publiée chaque jour sur un réseau edge mondial et alimente chaque couche : les capteurs, l’IA, les applications desktop et mobiles — une seule vérité en temps réel, partout.
Une évaluation des vulnérabilités conçue par l’équipe qui défend les réseaux. Notre scanner opère depuis le capteur déjà présent dans votre réseau : il découvre donc tout — même ce que personne n’a pensé à lui indiquer.
L’écoute passive et des sondes étiquetées sur chaque VLAN cartographient hôtes, adresses MAC, fabricants et rôles — y compris les appareils silencieux.
Étudie la cible et progresse par étapes mesurées ; il recule au premier signe de pare-feu et ne déclenche aucune alarme.
Scan d’exposition externe à la demande depuis le cloud — sans installation, résultats en quelques minutes. Scan de tout le réseau intégré à l’application Windows.
Vulnérabilités connues (CVE), configurations non sécurisées et services exposés — classés pour que vous corrigiez d’abord l’essentiel.
Nos équipes gèrent les exceptions. Les agents s’occupent de tout le reste : ils surveillent, réparent, pilotent et répondent, et prouvent chaque jour que la chaîne fonctionne.
Surveille toute l’infrastructure depuis un point d’observation cloud indépendant — chaque capteur, service et tunnel — avec schémas en temps réel, synthèses IA et alertes.
Administre et répare de lui-même la flotte de capteurs 24/7 : capture figée, services bloqués, tunnels tombés — corrigés avant que quiconque ne s’en aperçoive. Des tests synthétiques valident la chaîne de bout en bout.
Le Command & Control Centre : un poste de pilotage unique sur tout l’écosystème, où les opérateurs commandent les agents et voient la threat intelligence se transformer en réponse autonome.
Des agents CYBER3.AI qui trient les alertes, corrèlent les indicateurs, enquêtent et répondent — avec des niveaux d’autonomie allant des actions validées par un humain aux playbooks pré-approuvés dotés d’un coupe-circuit.
Mises à jour autonomes des règles avec autoprotection et retour arrière automatique. Fail-open par conception : votre trafic ne s’arrête jamais à cause de nous.
Chaque élément critique de la plateforme dispose d’un second chemin qui prend le relais de lui-même. Si un composant tombe, la défense tient.
Inspection fail-open — votre trafic ne s’arrête jamais à cause de nous.
Plateforme d’événements en cluster, plus un site de reprise après sinistre dans le cloud.
Le NOC agentique fonctionne sur une infrastructure cloud indépendante — visible même si un site tombe.
CYBER3.AI multi-moteurs avec basculement automatique — aucun fournisseur d’IA ne peut l’éteindre à lui seul.
Diffusée depuis 300+ points de présence edge ; les applications continuent de protéger sur l’appareil, même hors ligne.
Sauvegardes externalisées chiffrées, avec des procédures de restauration testées.
La même plateforme, native sur Windows, Android et iPhone. Les organisations enrôlent les appareils avec un code d’activation ou de manière silencieuse lors du déploiement ; seules les métadonnées de sécurité quittent un appareil.
| FasterUp | Architecture multi-fournisseurs typique | |
|---|---|---|
| De la détection au blocage | Secondes, en autonomie | Heures — tickets entre prestataires |
| Protection au niveau Ethernet (L2) | ||
| Réseau + poste de travail + téléphone dans une seule chaîne | ||
| Analyste IA qui explique chaque constat | ||
| Base de menaces propriétaire, alimentée par nos propres capteurs | ||
| Flotte de capteurs auto-réparatrice | ||
| Un rapport NIS2 unifié | ||
| Les données restent dans vos locaux (métadonnées uniquement) | ||
| Un contrat, une équipe responsable |
Chaque offre comprend tout le contenu de la précédente et y ajoute des couches et des capacités. La configuration exacte — sites, capteurs, postes de travail, téléphones — est définie après une évaluation initiale.
Une offre financière détaillée est établie sur demande, sur la base de l’évaluation initiale et de la procédure de passation applicable à votre institution.
Nous cartographions vos actifs et votre exposition par une évaluation des vulnérabilités — une vision claire de votre situation.
En ligne ou passif, environ 15 minutes par site, sans agent sur vos terminaux.
Détection et réponse 24/7, alertes en langage clair, portail client et rapports NIS2 dès le premier jour.
Commencez par une évaluation. Sans engagement, adaptée à votre environnement.
Demander une évaluation