Inline o passivo
Installazione in circa 15 minuti per sede, senza agenti sui tuoi endpoint; compatibile con VLAN, collegamenti fino a 10 Gbps.
FasterUp rileva, decide e blocca le minacce informatiche su sette livelli complementari, dal cavo Ethernet alla postazione di lavoro e allo smartphone. MLEO orchestra ogni livello, CyberBot Fusion decide in pochi secondi e CYBER3.AI, il nostro LLM di sicurezza sovrano, spiega, indaga e produce i report. SOC gestito, Vulnerability Assessment e protezione degli endpoint: progettati, posseduti e gestiti da un unico team.
La maggior parte delle organizzazioni mette insieme un fornitore di firewall, uno di SIEM, un MSSP, un antivirus e uno scanner, e l'attaccante si annida negli spazi tra l'uno e l'altro. FasterUp è un'unica catena, progettata come un solo organismo: nessuna giunzione di integrazione, nessun ticket rimpallato tra fornitori, un unico report.
Inline in ogni sede: IPS sul cavo, risposta sul firewall e L2 Shield a livello Ethernet.
Quattro fonti fuse a ogni alert: una decisione autonoma in 2–11 secondi.
Sceglie il livello che applica il blocco e isola l'attaccante, non la vittima.
Il nostro LLM di sicurezza sovrano spiega, indaga, assegna le priorità e produce i report.
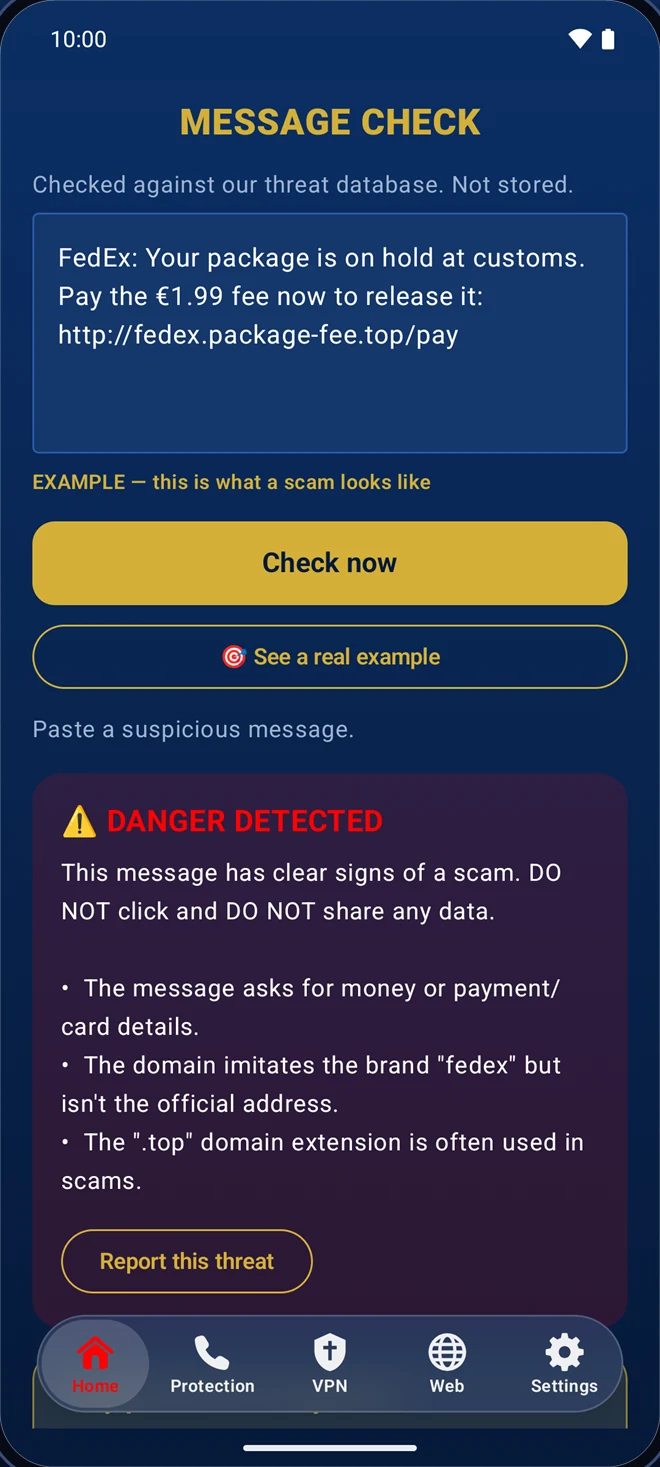
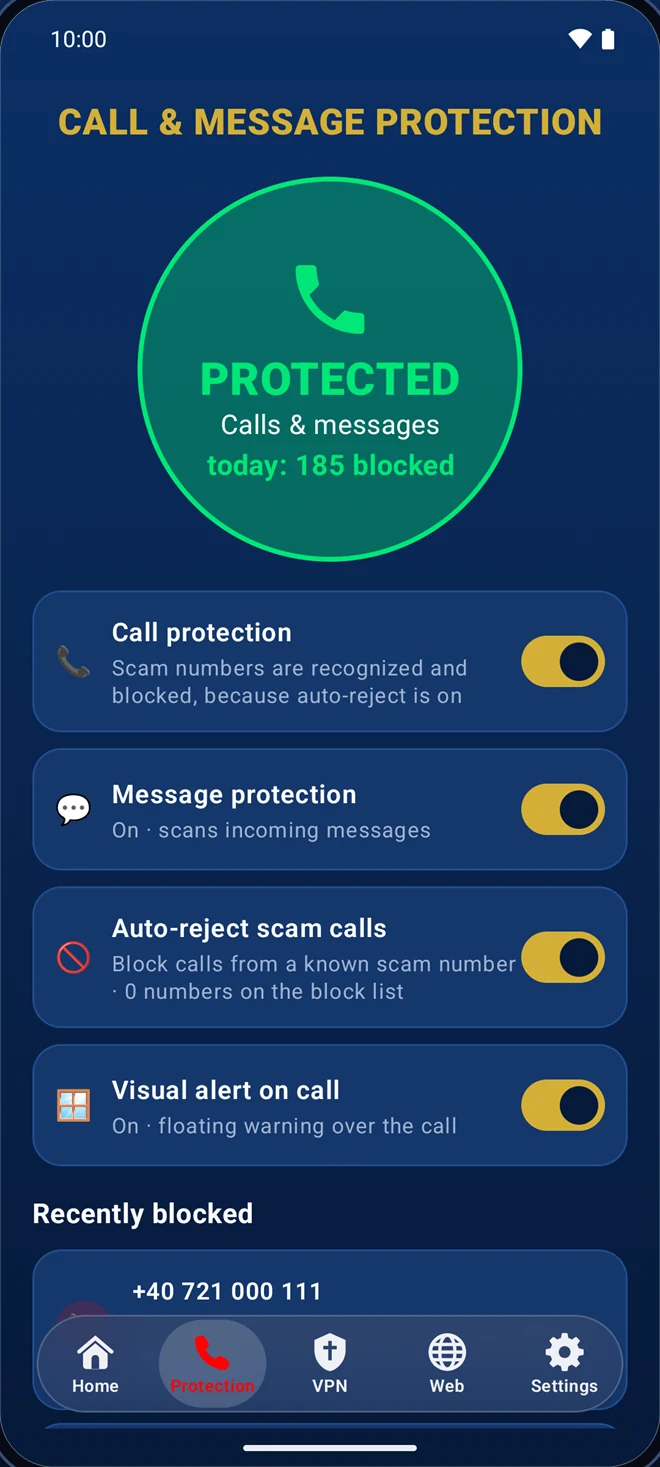
Windows, Android e iPhone: il SOC su ogni postazione e ogni smartphone.
NOC, Health Check, CCC e Ops Agents mantengono tutto operativo, 24/7.
Un contratto. Un team responsabile. Dal cavo allo smartphone che hai in tasca.
I livelli non sono copie l'uno dell'altro. Ciascuno vede ciò che gli altri non vedono: tre lavorano su IP, domini e hash, uno è l'unica difesa a livello Ethernet, uno ferma le minacce nel cloud prima che raggiungano la tua rete e due risiedono sui tuoi dispositivi.
I sensori dedicati FasterUp eseguono sul posto i primi livelli di difesa, in ogni sede. Sono progettati per proteggere senza diventare mai il motivo per cui la tua rete si ferma.
Installazione in circa 15 minuti per sede, senza agenti sui tuoi endpoint; compatibile con VLAN, collegamenti fino a 10 Gbps.
Ispezione dei pacchetti multi-coda che si fa da parte se dovesse bloccarsi: il traffico continua a scorrere e la protezione riprende automaticamente.
Regole di rilevamento aggiornate in modo autonomo, con auto-protezione e rollback automatico se qualcosa non torna.
I tuoi dati restano presso la tua sede; al SOC arrivano solo i metadati di sicurezza, tramite una VPN privata cifrata.
Ogni alert viene verificato contemporaneamente su quattro fonti indipendenti. CyberBot le fonde in un unico verdetto e agisce, senza aspettare una persona alle 3 di notte.
MLEO è il nucleo che unisce i sette livelli in un solo organismo. Correla ciò che vede ogni livello, assegna a ogni dispositivo un'identità unica tra i livelli e applica il blocco sul livello che ferma meglio la minaccia, senza blocchi ridondanti né conflitti.
Lo stesso dispositivo visto come IP al livello 3 e come MAC, VLAN e porta dello switch al livello 2.
Cambiare indirizzo IP non aiuta più l'attaccante: il blocco segue il dispositivo.
Durante un ARP spoofing, il traffico sembra provenire dalla vittima. La correlazione direzionale isola la sorgente reale.
VLAN di quarantena invece dello spegnimento della porta, allowlist e rollback per ID di transazione come precondizioni, fail-safe su ogni livello.
Implementazione per fasi: le prime offrono piena visibilità senza toccare la rete del cliente.
CYBER3.AI è il nostro modello linguistico di sicurezza, creato per un solo compito: la difesa. Copre l'intera catena e legge lo stesso CYBER3 Database dei sensori, delle app e dello scanner.
Alert e risultati in linguaggio chiaro, nella lingua del tuo team: cosa è successo, perché è importante, cosa è già stato fatto.
Un copilota di sicurezza che correla gli indicatori del CYBER3 Database e della threat intelligence in tempo reale.
Trasforma i risultati sulle vulnerabilità in un ordine di remediation: cosa correggere prima, e come.
Redige i report sugli incidenti e quelli NIS2 art. 21/23 a partire da dati reali del SOC.
Il CYBER3 Database fonde feed globali sulle minacce con gli indicatori che i nostri sensori osservano in reti reali. Viene pubblicato ogni giorno su una rete edge globale e alimenta ogni livello: i sensori, l'IA, le app desktop e mobile. Un'unica verità in tempo reale, ovunque.
Vulnerability Assessment sviluppato dal team che difende le reti. Il nostro scanner opera dal sensore già presente nella tua rete, quindi scopre tutto, anche ciò che nessuno si è ricordato di indicargli.
Ascolto passivo e sonde con tag su ogni VLAN mappano host, indirizzi MAC, produttori e ruoli, inclusi i dispositivi silenziosi.
Studia il target e avanza a passi misurati; arretra al primo segnale di un firewall e non fa scattare allarmi.
Scansione on demand dell'esposizione esterna dal cloud: nessuna installazione, risultati in pochi minuti. Scansione dell'intera rete integrata nell'app Windows.
Vulnerabilità note (CVE), configurazioni non sicure e servizi esposti, classificati per correggere prima ciò che conta.
Le nostre persone gestiscono le eccezioni. Gli agenti gestiscono tutto il resto: sorvegliano, riparano, comandano e rispondono, e dimostrano ogni giorno che la catena funziona ancora.
Sorveglia l'intera infrastruttura da un punto di osservazione cloud indipendente (ogni sensore, servizio e tunnel) con diagrammi in tempo reale, sintesi IA e alert.
Amministra e ripara in autonomia la flotta di sensori 24/7: catture bloccate, servizi in stallo, tunnel caduti, risolti prima che qualcuno se ne accorga. Test sintetici validano la pipeline end to end.
Il Command & Control Centre: un'unica cabina di regia sull'intero ecosistema, da cui gli operatori comandano gli agenti e vedono la threat intelligence trasformarsi in risposta autonoma.
Agenti CYBER3.AI che classificano gli alert, correlano gli indicatori, indagano e rispondono, con livelli di autonomia che vanno dalle azioni approvate da una persona ai playbook pre-approvati con circuit breaker.
Aggiornamento autonomo delle regole con auto-protezione e rollback automatico. Fail-open by design: il tuo traffico non si ferma mai a causa nostra.
Ogni componente critico della piattaforma ha un secondo percorso che subentra da solo. Se un componente si guasta, la difesa no.
Ispezione fail-open: il tuo traffico non si ferma mai a causa nostra.
Piattaforma eventi in cluster più un sito di disaster recovery nel cloud.
Il NOC agentico gira su un'infrastruttura cloud indipendente: visibile anche se una sede va offline.
CYBER3.AI multi-motore con failover automatico: nessun singolo fornitore di IA può spegnerlo.
Distribuito da oltre 300 location edge; le app continuano a proteggere sul dispositivo, anche offline.
Backup off-site cifrati con procedure di ripristino collaudate.
La stessa piattaforma, nativa su Windows, Android e iPhone. Le organizzazioni registrano i dispositivi con un codice di attivazione o in modo silenzioso durante il deployment; dal dispositivo escono solo i metadati di sicurezza.
| FasterUp | Configurazione multi-fornitore tipica | |
|---|---|---|
| Dal rilevamento al blocco | Secondi, in autonomia | Ore: ticket tra fornitori |
| Protezione a livello Ethernet (L2) | ||
| Rete + postazione + smartphone in un'unica catena | ||
| Analista IA che spiega ogni risultato | ||
| Database delle minacce proprietario, alimentato da sensori propri | ||
| Flotta di sensori auto-riparante | ||
| Un unico report NIS2 unificato | ||
| I dati restano presso la tua sede (solo metadati) | ||
| Un contratto, un team responsabile |
Ogni pacchetto include tutto ciò che è presente nel precedente e aggiunge livelli e funzionalità. La configurazione esatta (sedi, sensori, postazioni, smartphone) viene definita dopo un assessment iniziale.
Su richiesta prepariamo un'offerta economica dettagliata, basata sull'assessment iniziale e sulla procedura di acquisto applicabile alla tua istituzione.
Mappiamo i tuoi asset e la tua esposizione con un vulnerability assessment: un quadro chiaro della tua situazione.
Inline o passivi, circa 15 minuti per sede, senza agenti sui tuoi endpoint.
Rilevamento e risposta 24/7, alert in linguaggio chiaro, portale cliente e report NIS2 fin dal primo giorno.
Inizia con un assessment. Senza impegno, calibrato sul tuo ambiente.
Richiedi un assessment