▸ FASTERUP AI AUTONOMOUS PLATFORM

Securitate cibernetică autonomă
pentru business și administrație publică

FasterUp detectează, decide și răspunde la amenințările cibernetice în timp real — șapte straturi complementare de apărare, de la fir la stația de lucru și telefon, orchestrate de MLEO într-o singură decizie autonomă. Centru de Operațiuni de Securitate administrat și Evaluare de Vulnerabilități, instalate la sediul tău.

10ms–11sde la amenințare la decizie autonomă
24/7monitorizare și răspuns
7straturi complementare de apărare, orchestrate de MLEO
0indicatori de amenințare live
SERVICII

Două servicii. O singură platformă autonomă.

Detecție și răspuns administrate și evaluare continuă de vulnerabilități — alimentate de același motor AI și aceeași inteligență de amenințare live.

ADMINISTRAT · 24/7

SOC — Centru de Operațiuni de Securitate

Monitorizare autonomă, complet administrată, pe șapte straturi complementare de apărare. FasterUp detectează intruziuni, anomalii de rețea, comandă-și-control, exfiltrare de date și încălcări de politici — motorul AI decide, iar MLEO execută pe stratul potrivit: blochează, notifică sau escaladează, în secunde.

Cluster 1 IDS/IPSCluster 1 SIEMCYBER3 Context Fusion EngineMISP threat intel

Răspuns autonom în secunde — nu ore. Alertele și rapoartele ajung la echipa ta pe Telegram și email.

Vezi detalii
  • Monitorizare 24/7 fără analiști de securitate proprii — platforma se ocupă de rutină, oamenii de excepții.
  • Detecție în timp real pe Cluster 1 IDS/IPS, corelare evenimente prin Cluster 1 SIEM.
  • Fuziune de context din patru surse la fiecare alertă: MISP + Cluster 1 IDS/IPS + SIEM + baza CYBER3.
  • Acțiune autonomă în funcție de severitate: înregistrare silențioasă → blocare automată IP → alertă urgentă → escaladare la om.
Avantaj competitiv: un singur furnizor deține tot lanțul — de la senzorul de rețea la decizie — așa că răspunsul durează 2–11 secunde, nu ore, fără un SOC de angajat, instruit și ținut treaz la 3 dimineața.
CONTINUU
🎯

VAS — Evaluare de Vulnerabilități

Evaluare automată și continuă a activelor tale pentru vulnerabilități cunoscute, configurări greșite și servicii expuse. Primești rapoarte prioritizate și acționabile — ca să repari întâi ce contează, înainte să găsească atacatorii.

descoperire activedetecție CVEscanări programateraportare prioritizată

Cunoaște-ți expunerea înaintea atacatorilor. Scanările rulează în siguranță, după un program pe care îl controlezi.

Vezi detalii
  • Descoperire automată a activelor din rețea — nu poți proteja ce nu știi că ai.
  • Detecție de vulnerabilități cunoscute (CVE) și configurări nesigure.
  • Scanări programate, rulate în siguranță, după un calendar pe care îl controlezi tu.
  • Raportare prioritizată — remediezi întâi riscurile cu impact maxim.
Avantaj competitiv: VAS și SOC lucrează împreună — SOC-ul oprește atacurile în desfășurare, iar VAS reduce proactiv suprafața de atac înainte ca atacatorii să găsească breșa.
🤖

Răspuns autonom

Fiecare alertă e evaluată de AI pe toate sursele. În funcție de severitate, FasterUp înregistrează, blochează automat, ridică o alertă urgentă sau escaladează către un analist — iar MLEO execută blocarea pe stratul potrivit, de la firewall la VLAN-ul de carantină. Fără să fie nevoie de om ca să acționeze.

blocheazănotificăescaladează

Acțiuni în funcție de severitate, 24/7 — chiar și la 3 dimineața.

Vezi detalii
  • Suspect — eveniment ambiguu, de urmărit → înregistrat silențios.
  • Confirmat — atac confirmat → blocare automată a IP-ului sursă.
  • Sever — eveniment de impact ridicat → se ridică o alertă urgentă.
  • Critic — compromitere critică → escaladare către un analist uman.
Avantaj competitiv: platforma acționează fără să aștepte un om. Echipa ta intervine doar când o decizie critică chiar o cere.
🧠

Motor AI de Fuziune a Contextului

Motorul CYBER3 Context Fusion Engine unifică patru surse independente — inteligență de amenințare, telemetrie de rețea, corelare SIEM și CYBER3 Database — într-o singură decizie contextuală de risc.

multi-sursărisc contextual2–11s

Fuziunea a patru semnale într-o decizie structurată — tehnologie proprietară FasterUp.

Vezi detalii
  • Patru semnale independente evaluate împreună: MISP threat intel, telemetrie Cluster 1 IDS/IPS, corelare Cluster 1 SIEM, baza CYBER3.
  • O singură decizie contextuală de risc per alertă — în 2–11 secunde.
  • Tehnologie proprietară, deținută integral de ROL PORTAL SERVICES.
Avantaj competitiv: același motor alimentează și aplicația CYBER3 de endpoint (XDR) — rețeaua și stațiile împart aceeași inteligență de amenințare live, închizând bucla dintre perimetru și endpoint.
🖥️

Senzori de rețea

Senzori dedicați la sediile tale — inline sau pasivi — rulează pe loc primele straturi de rețea: Inline IPS la fir, Active Response în firewall și L2 Shield la nivel Ethernet, împotriva ARP spoofing, DHCP fals, scanărilor și exploit-urilor — fără să atingă stațiile de lucru.

inline / pasivVPN privatfără agenți pe stații

Conectați la SOC printr-un VPN privat criptat.

Vezi detalii
  • Instalați inline sau pasiv la fiecare sediu — ~15 minute per locație, fără agenți pe stații.
  • Urmăresc ARP spoofing, DHCP fals, scanări, exploit-uri și comportament anormal.
  • Datele rămân la sediul tău — doar metadate ajung la SOC, printr-un VPN privat criptat.
Avantaj competitiv: confidențialitate prin design — gândit pentru GDPR și sectorul public, cu pistă de audit completă.
🔔

Alerte clare, pe înțelesul omului

Când ceva contează, echipa ta primește o explicație concisă și clară — ce s-a întâmplat, de ce e o amenințare și ce a făcut deja FasterUp în privința asta — pe Telegram și email.

Telegramemailexplicație AI

Fără zgomot. Doar ce are nevoie de atenția ta, explicat simplu.

Vezi detalii
  • Explicație în limbaj uman: ce s-a întâmplat, de ce e o amenințare și ce a făcut deja platforma.
  • Livrată echipei tale pe Telegram și email.
  • Fără jurnale brute, fără avalanșe de alerte.
Avantaj competitiv: zero oboseală de alerte — personalul vede doar ce necesită atenție, deja triat și rezolvat.
TEHNOLOGIE

Blocare în cascadă. Șapte straturi complementare.

Fiecare amenințare trece printr-o cascadă de șapte straturi de apărare: de la fir la Ethernet, apoi în cloud și pe endpoint. Ce scapă unui strat e prins de următorul. Straturile sunt complementare, nu redundante: fiecare acoperă un unghi pe care celelalte nu-l văd. MLEO le orchestrează ca pe un singur organism.

Capabilities Status

7 / 7 Active
1Rețea
Inline IPS
Activerăspuns < 10 ms
2Gazdă
Active Response
Activerăspuns 2–11 s
3Ethernet
L2 Shield
Activerăspuns < 1 ms
4AI
CYBER3 Context Fusion Engine
Activerăspuns 2–11 s
5Cloud
CYBER3 Edge
Activerăspuns < 50 ms
6Desktop
CYBER3 EDR/XDR for Desktop
Activerăspuns timp real
7Mobil
CYBER3 Mobile Protection
Activerăspuns timp real
⬡Orchestrator
Multi Layer Enforcement Orchestrator
orchestrează 7 / 7 straturiL2 ↔ L3
◤ Trafic + amenințări intră100% inspectat
1
Inline IPSRețea · L3–L7
inspecție inline la fir · semnături + anomalii · indicatori IOC
Detectează și oprește pachetul la fir, în milisecunde, înainte să intre în rețeaua clientului.
Active< 10 mstimp de răspuns
2
Active ResponseGazdă · L3
regulă DROP în firewall · escaladare la blocare permanentă pe flotă
Răspuns automat la alertă: regulă DROP în firewall pentru IP-ul atacatorului. Fallback nativ, independent de AI.
Active2–11 stimp de răspuns
3
L2 ShieldEthernet · L2
nativ Ethernet · anti-ARP-spoof (pin gateway IP↔MAC) · anti-DHCP fals · dead-man anti-blackhole
Singurul strat la nivel Ethernet. Oprește MITM, ARP poisoning și DHCP fals — atacuri pe care straturile IP nu le văd.
Active< 1 mstimp de răspuns
4
CYBER3 Context Fusion EngineAI · L3–L7
fuziune multi-sursă: rețea + gazdă + threat intel + CYBER3 DB
Decizie autonomă din context fuzionat; blochează inclusiv conexiunile ieșite către C2 (comandă și control).
Active2–11 stimp de răspuns
5
CYBER3 EdgeCloud · oriunde
DNS-shield · IOC la edge (2M+ indicatori) · extensie de browser
Protecție web și DNS oriunde, inclusiv în afara rețelei: domeniile și URL-urile periculoase sunt blocate înainte de conectare.
Active< 50 mstimp de răspuns
6
CYBER3 EDR/XDR for DesktopDesktop · stație
detecție comportamentală · telemetrie XDR → SOC · carantină
Acoperă amenințările ajunse pe stație (USB, fișiere, procese), dincolo de rețea.
Activetimp realtimp de răspuns
7
CYBER3 Mobile ProtectionMobil · dispozitiv
anti-scam / anti-phishing · filtrare DNS · VPN
Protejează utilizatorul în mobilitate: ultimul strat, pe dispozitivul personal.
Activetimp realtimp de răspuns
◣ Ajunge în rețea / la utilizatortrafic inspectat pe 7 straturi

⬡Orchestrator proprietar · 7 straturi

Multi Layer Enforcement OrchestratorMLEO · NUCLEUL CARE LEAGĂ CELE 7 STRATURI

Fără orchestrare, fiecare strat ar detecta și bloca pe cont propriu. MLEO este nucleul care corelează semnalele dintre straturi și decide pe ce strat se execută fiecare amenințare, pe baza unei identități unificate a dispozitivului: același echipament văzut ca IP la Layer 3 și ca MAC la Layer 2.

Layer 3 · straturile 1 · 2 · 4

Blocări pe IP

Inline IPS, Active Response și CYBER3 Context Fusion Engine: cine a atacat, pe ce port, când.

MLEO · identitate unificată

O singură sursă de adevăr

MAC ↔ IP ↔ VLAN ↔ port
↔ locație fizică ↔ criticitate

Layer 2 · stratul 3

Identitate MAC

L2 Shield: tabela ARP cu istoric, anomalii Ethernet, dispozitivul real din spatele IP-ului.

Enforcement pe stratul potrivitdrop list pe senzor (L3)·carantină VLAN pe switch (L2)·blocat o singură dată, nu pe fiecare strat în parte

Ce rezolvă

  • Evaziunea prin schimbare de IPAtacatorul blocat pe un IP ia altul și continuă. La L3 pare alt actor; la L2 e același MAC — iar MLEO îl recunoaște.
  • Izolarea corectă la ARP spoofingTraficul fals pare că vine de la victimă. Corelația direcțională izolează atacatorul, nu stația de la care pare să vină traficul.
  • O imagine unică, nu blocări fragmentateAcelași dispozitiv nu mai e blocat separat pe 3–4 straturi, fără legătură între ele.
  • Urmărire în timpPornind de la un IP de acum 24 de ore, afli MAC-ul și portul fizic unde se află dispozitivul.

Principii de siguranță

observare înainte de enforcementallowlist cu precedență absolutărollback tranzacționalcarantină VLAN, nu shutdownfail-safe pe fiecare strat

Lanțul de enforcement MLEO

  1. 0Colectare continuă: ARP, tabele MAC, blocări de pe fiecare stratvizibilitate
  2. 1Tabela de reconciliere MAC ↔ IP ↔ VLAN ↔ port, cu istoric de IPvizibilitate
  3. 2Fiecare blocare L3 primește identitatea L2 (MAC, VLAN, port, criticitate)vizibilitate
  4. 3Același MAC cu IP-uri diferite în 15 minute: alertă de evaziune prin schimbare de IPtreptele 0–3 dau vizibilitate completă fără să atingă rețeaua clientuluivizibilitate
  5. 4Enforcement: portul mutat în VLAN de carantină, cu allowlist și rollbackprecondiții: allowlist + rollback testatenforcement
  6. 5MAC nou pe un port cu istoric de blocări; ARP fals + blocare L3: izolarea portuluienforcement
  7. 6Direcția inversă L2 → L3: MAC-ul anormal rezolvat la IP și blocat preventivenforcement

De ce „în cascadă”?

Niciun strat nu e perfect singur. Un pachet oprit de IPS nu mai ajunge la Active Response; unul scăpat e prins de CYBER3 Context Fusion Engine; un atac L2 (ARP spoofing), invizibil pentru straturile IP, e oprit de L2 Shield.

Autonom, fără om

Detecție → fuziune de context → decizie autonomă în 2–11 secunde → acțiune: blocare temporară, escaladare la blocare permanentă, notificare. Allowlist-ul protejează echipamentele legitime la fiecare pas.

Un singur organism

MLEO nu e un strat nou. E orchestratorul care leagă straturile existente, astfel încât cele 7 straturi care văd separat devin un singur organism care vede același dispozitiv pe toate nivelurile.

FasterUp NEXTGEN SOC · 7 straturi · MLEO · defense in depth

Detectează. Corelează. Decide. Acționează — autonom.

Platforma FasterUp AI Autonomous transformă semnalul brut de rețea într-un răspuns structurat în secunde, fuzionând patru surse independente de inteligență pentru fiecare decizie.

Senzori de rețeaCluster 1 IDS/IPS · inline sau pasiv
Senzori dedicați la fiecare sediu captează și inspectează traficul pentru ARP spoofing, DHCP fals, scanări și exploit-uri — fără agenți pe stații. Din rețea pleacă doar metadate, printr-un VPN privat criptat.
→
Corelare SIEMCluster 1 SIEM · evenimente normalizate și corelate
Pachetele brute devin evenimente normalizate, apoi corelate pe tot mediul, astfel încât semnale izolate se transformă într-un incident unic și relevant — nu mii de jurnale fără legătură.
→
CYBER3 Context Fusion Enginedecizie autonomă în 2–11s
Motorul proprietar fuzionează patru surse independente — MISP threat intel, telemetrie Cluster 1 IDS/IPS, corelare SIEM și baza CYBER3 — într-o singură decizie contextuală de risc în 2–11 secunde.
→
Răspunsblochează · notifică · escaladează
În funcție de severitate, platforma acționează singură: înregistrare silențioasă, blocare automată a IP-ului sursă, alertă urgentă sau escaladare către un analist uman — cap-la-cap în secunde, 24/7.
AUTONOM Cum decide și acționează platforma la fiecare alertă
Fiecare alertă e evaluată de AI pe patru surse. Evenimentele suspecte sunt înregistrate silențios; un atac confirmat declanșează blocarea automată a IP-ului; evenimentele severe ridică o alertă urgentă; un compromis critic escaladează către un analist uman. Cap-la-cap: 2–11 secunde.
HEALTH CHECK Platforma care se supraveghează — și se repară — singură
Întreaga platformă rulează sub un Health Check autonom care monitorizează, administrează și se auto-repară continuu pe toată flota de senzori — 24/7, fără intervenție umană. Detectează captura de pachete blocată, repornește serviciile înțepenite, reface tunelurile VPN căzute și validează lanțul cap-la-cap cu alerte canary sintetice. Fiecare senzor se vindecă singur; flota rămâne online.
Autonom în mod implicitDecide și acționează fără să aștepte un analist — platforma se ocupă de rutină, oamenii de excepții.
Fuziune de context multi-sursăMISP threat intel + telemetrie Cluster 1 IDS/IPS + corelare Cluster 1 SIEM + CYBER3 Database — la fiecare decizie.
Instalat la sediul tăuSenzorii stau în rețeaua ta; doar metadate ajung la SOC printr-un VPN privat criptat.
Construit pentru răspunderePistă de audit completă, raportare structurată și prelucrare de date conformă GDPR — gândit pentru administrația publică.
Stack deschis, doveditConstruit pe Cluster 1 IDS/IPS, corelare SIEM și inteligență de amenințare MISP — întărit, orchestrat și decis de motorul nostru AI.
Pipeline în timp realPachet brut → eveniment normalizat → alertă corelată → decizie AI → răspuns, cap-la-cap în secunde.
ENDPOINT XDR · CYBER3

SOC-ul, extins la fiecare stație de lucru — și pe fiecare telefon

Straturile 6 și 7 ale cascadei rulează pe dispozitivele oamenilor: CYBER3 EDR/XDR for Desktop pe fiecare stație Windows și CYBER3 Mobile Protection pe fiecare telefon. Ambele raportează la același SOC, folosesc aceeași bază de amenințări și sunt orchestrate de același MLEO — un singur proprietar al tehnologiei, de la senzorul din rețea până la aplicația de pe telefon.

Stratul 6 · Windows

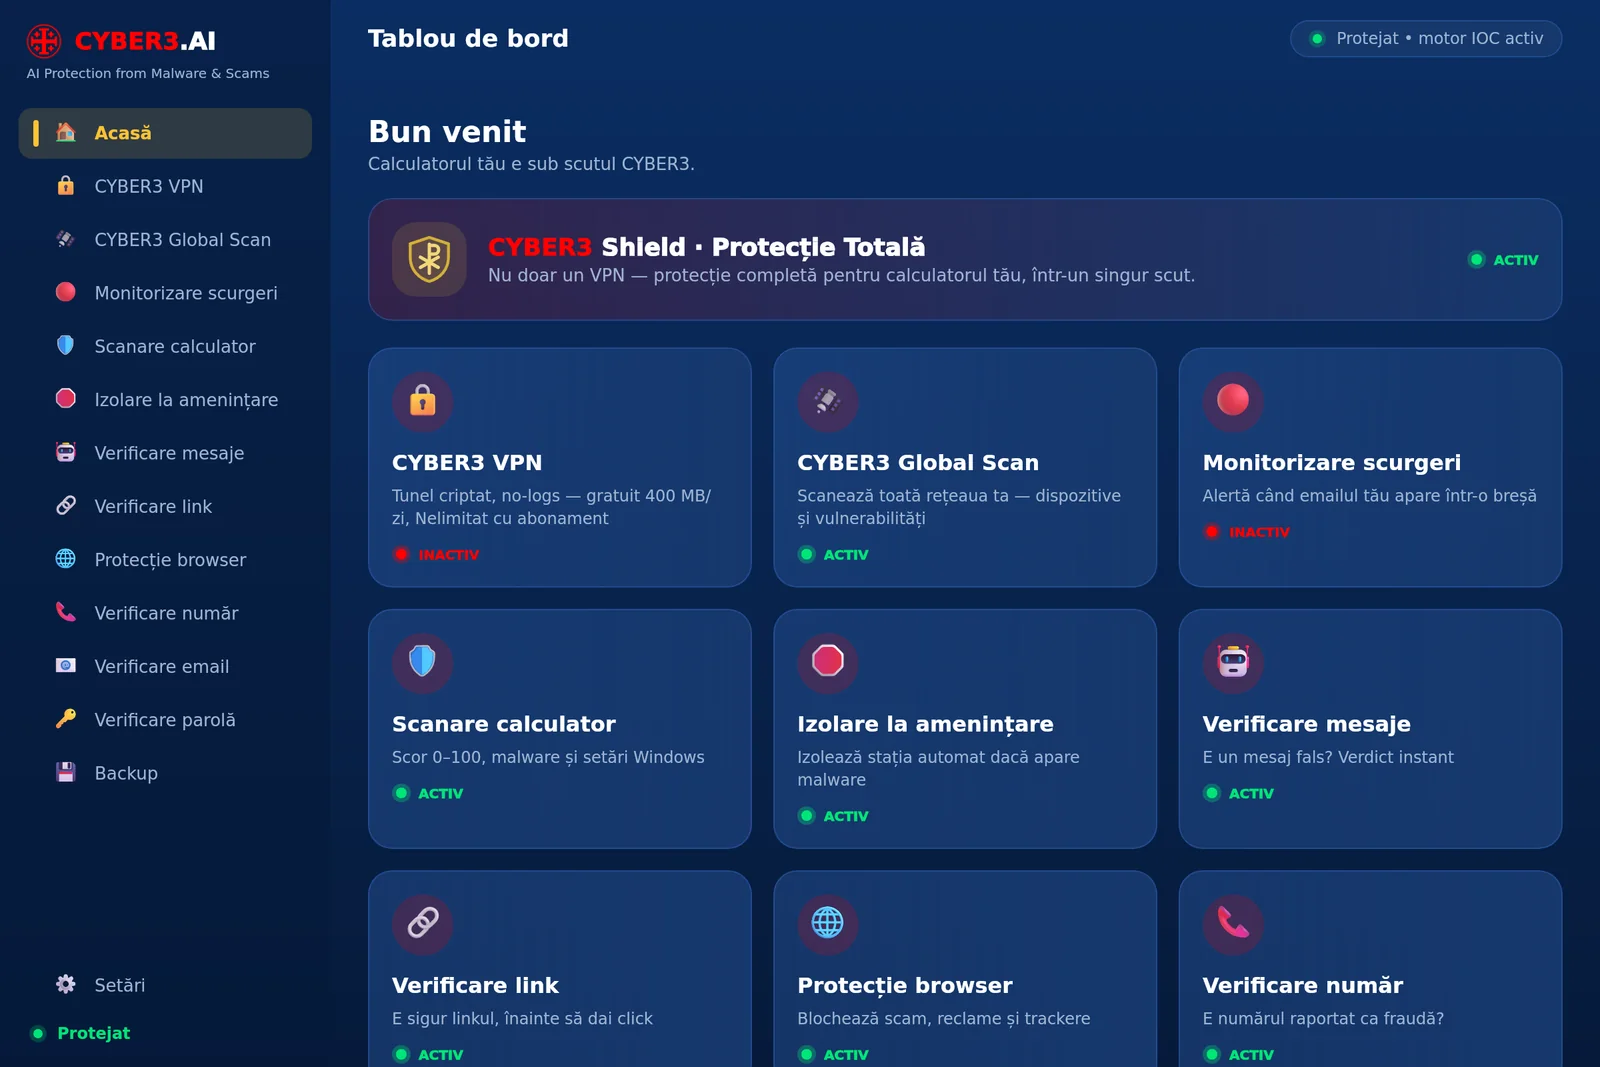
CYBER3 EDR/XDR for Desktop

Aplicație nativă Windows care transformă fiecare stație într-un punct de detecție și răspuns conectat la SOC. Semnată digital, actualizată automat, administrată per organizație din consola client.

CYBER3 EDR/XDR for Desktop — Panou principal

Protecție în timp real

DNS-Shield pe toată stația: domeniile periculoase sunt blocate la rezolvare, iar DNS-ul continuă să meargă dacă scutul se oprește vreodată (fail-open). Motor local de amenințări cu peste 2,5 milioane de indicatori cunoscuți și extensie de protecție pentru browser cu 29.131 de reguli.

🔍

Scanare calculator

Verifică postura de securitate a stației — antivirus, firewall, UAC, actualizări — și scanează Downloads, Temp și elementele de pornire după malware cunoscut. Scor 0–100, carantină dintr-un clic, rescanare automată la fiecare 3 ore.

🛰️

CYBER3 Global Scan, integrat

Descoperă toate dispozitivele din rețeaua locală, verifică 38 de porturi expuse și compară versiunile de software cu vulnerabilitățile CVE cunoscute — nedistructiv, doar „se uită la uși”. Raport AI opțional, salvat în contul organizației.

🛑

Izolarea stației

La malware confirmat sau la comanda SOC, gardianul CYBER3 taie stația de la rețea, dar păstrează legătura cu SOC-ul, ca să poată fi reconectată de la distanță. Se reconectează singură după 30 de minute dacă SOC-ul nu o menține izolată; un kill-switch o dezarmează instantaneu.

🖥️

Consola client + SOC

Modul organizație pornește cu un cod de activare sau silențios, la desfășurare. Consola desktopapp.cyber3.ai arată inventarul stațiilor, starea și evenimentele și rulează de la distanță scanarea, izolarea și reconectarea — preluate de stație în maximum 30 de secunde. Fiecare client își vede doar flota proprie.

📡

Telemetrie de securitate

De pe stație pleacă doar metadate de securitate — heartbeat, scanări, amenințări, izolare — prin senzorul local sau, în afara sediului, prin edge-ul cloud CYBER3. În modul personal nu se trimite nimic.

🔒

CYBER3 VPN

VPN WireGuard criptat, fără loguri: 400 MB gratuit în fiecare zi, nelimitat cu abonament, servere în 4 țări, alegerea serverului pe planurile plătite.

⚡

Verificări instant + backup

Mesaje (verdict AI), linkuri, numere de telefon, breșe de email și parole (k-anonimitate: doar un prefix de hash părăsește dispozitivul). Backup al fișierelor importante pe serverul din sediu, cu retenție.

Stratul 7 · Android

CYBER3 Mobile Protection

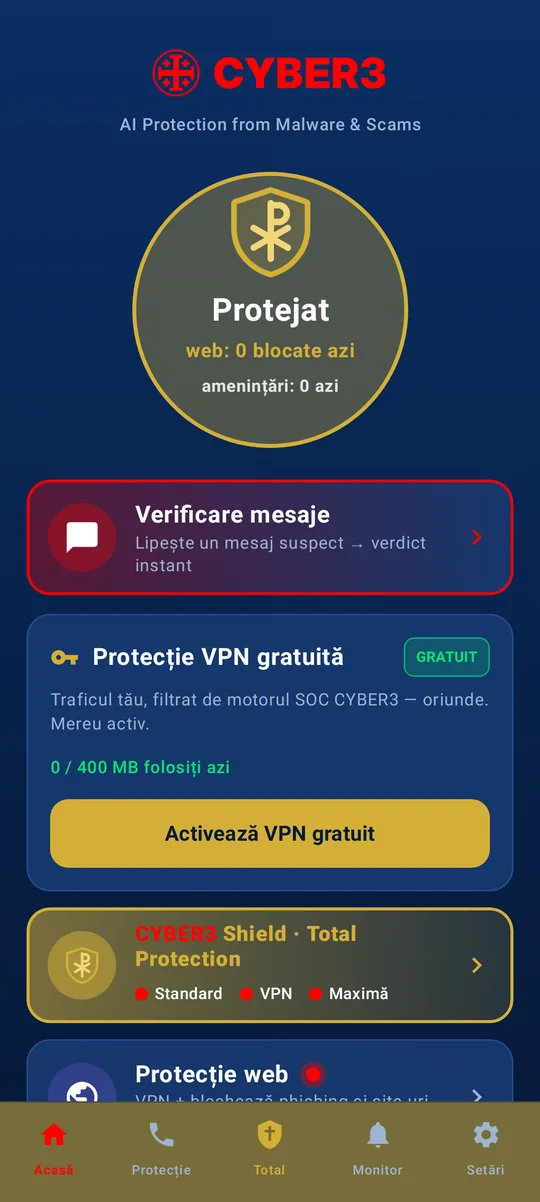
Aplicația Android care oprește scam-ul, phishing-ul și site-urile periculoase pe telefonul fiecărui angajat — în timp real, cu procesare pe dispozitiv. Aceeași bază de amenințări ca senzorii și stațiile, actualizată la 12 ore. Disponibilă pe Google Play.

CYBER3 Mobile Protection — Ecran principal
Ecran principal
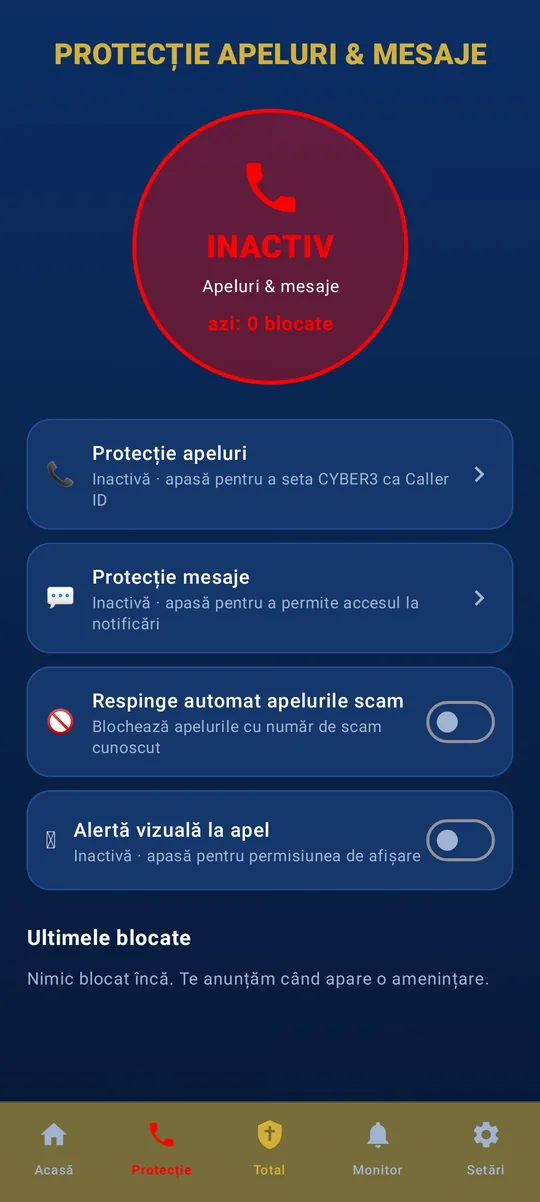
CYBER3 Mobile Protection — Protecție apeluri și mesaje
Protecție apeluri și mesaje
📞

Protecție apeluri

CYBER3 devine Caller ID-ul telefonului: fiecare număr care sună e verificat în baza de amenințări. Respingere automată opțională a numerelor de scam cunoscute și avertizare vizuală peste ecranul de apel.

💬

Protecție mesaje

Citește notificările primite — SMS, WhatsApp și alte aplicații — fără permisiuni SMS și avertizează doar când un mesaj e periculos.

🤖

Verificare mesaje

Lipești sau partajezi un mesaj din orice aplicație și primești Sigur, Suspect sau Pericol, cu motivele: brand imitat, domeniu riscant, urgență sau plată, trucuri în URL — explicate de AI.

🌐

Protecție web

Filtru DNS pe telefon, fără niciun server la mijloc: domeniile periculoase din baza de amenințări, reclamele și trackerele sunt blocate în toate aplicațiile.

📱

Scanare telefon

Scor 0–100: blocarea ecranului, depanarea USB, opțiunile pentru dezvoltatori, vechimea patch-ului de securitate; aplicații cu drepturi de administrator sau accesibilitate, aplicații instalate din afara magazinului cu permisiuni riscante — iar hash-ul fiecărei aplicații e verificat în baza de amenințări.

🪪

Identitate & breșe

Verificarea emailului în breșe, cu monitorizare continuă la 12 ore și notificare la fiecare breșă nouă; verificarea parolei cu k-anonimitate.

🔒

CYBER3 VPN

VPN WireGuard criptat, fără loguri: 400 MB gratuit în fiecare zi, nelimitat cu abonament, 6 servere în 4 țări, split tunneling și test de viteză integrat.

🔗

Verificare număr & link + raportare

Verifici orice număr sau link; amenințările necunoscute pot fi raportate și, după validarea unui analist, intră în baza comună de amenințări.

Un singur ecosistem. Un singur proprietar al tehnologiei, end-to-end.

Cele șapte straturi nu sunt produse de la furnizori diferiți, lipite între ele. Sunt un singur sistem, construit, operat și susținut de aceeași companie — deci fără puncte oarbe între produse și cu un singur responsabil pentru tot lanțul.

1–4Pe senzor, la sediul tăuInline IPS · Active Response · L2 Shield · CYBER3 Context Fusion Engine
5În cloud, oriundeCYBER3 Edge — DNS-shield și baza de amenințări la edge
6Pe fiecare stațieCYBER3 EDR/XDR for Desktop
7Pe fiecare telefonCYBER3 Mobile Protection

Comun tuturor celor șapte straturi

  • aceeași bază de amenințări CYBER3 (peste 2,5 milioane de indicatori, actualizată zilnic)
  • același SOC, 24/7
  • același orchestrator MLEO: o amenințare văzută pe un strat e executată pe stratul potrivit
  • o buclă închisă: senzorii noștri contribuie cu propriii indicatori la baza care protejează stațiile și telefoanele

Ce construim și operăm noi înșine

senzorii de rețea și seturile lor de reguliL2 ShieldCYBER3 Context Fusion Engine și MLEOCYBER3 Edge și baza de amenințăriLLM-ul de securitate suveranaplicațiile Desktop și Mobilerețeaua VPNconsola client și portalul SOC

De ce contează pentru o instituție

  • Acoperă vectorul de atac dominant: angajatul și stația de lucru — phishing, scam, linkuri și atașamente malițioase, parole scurse.
  • Protejează personalul aflat în teren sau în telemuncă, nu doar în perimetrul fizic.
  • Confidențialitate prin design: procesare pe dispozitiv și k-anonimitate; fără conturi obligatorii, fără reclame, fără SDK-uri de publicitate.
  • Telemetria de pe endpoint alimentează același SOC și MLEO, închizând bucla dintre detecția din rețea și cea de pe stație.
PACHETE

Dimensionat pentru instituția ta

Fiecare pachet include tot ce are cel anterior și adaugă straturi și capabilități. Configurația exactă (senzori, sedii, stații, telefoane) se stabilește după o evaluare inițială a mediului.

STANDARD

Standard

Include

  • SOC administrat 24/7 · răspuns autonom în 2–11 s
  • Senzor inline la sediul principal
  • Straturile 1–4: Inline IPS · Active Response · L2 Shield · CYBER3 Context Fusion Engine
  • MLEO: corelare L3 ↔ L2 și enforcement pe stratul potrivit
  • VAS programat lunar
  • Alerte explicate (Telegram, email) + portal client cu rapoarte NIS2
  • Health Check autonom al senzorului, 24/7
Recomandat pentru
Sediu central, infrastructură IT concentrată. Obții monitorizare autonomă 24/7 și o imagine periodică a vulnerabilităților, fără să-ți construiești un SOC propriu.
EXTINS

Extins

Tot din Standard, plus

  • Senzori inline la toate sediile
  • Stratul 5 · CYBER3 Edge: DNS-shield și IOC la edge pentru toată organizația
  • Stratul 6 · CYBER3 EDR/XDR for Desktop pe stațiile critice
  • Consola client: izolarea stației, scanări la distanță, starea flotei
  • CYBER3 Global Scan al rețelei interne
  • MLEO pe toate sediile
  • VAS bilunar
Recomandat pentru
Instituții multi-sediu cu expunere ridicată. Acoperire de rețea peste tot, plus XDR de endpoint pe stațiile cele mai importante.
RECOMANDAT

Complet

Tot din Extins, plus

  • CYBER3 EDR/XDR for Desktop pe toate stațiile
  • Stratul 7 · CYBER3 Mobile Protection pe telefoanele personalului
  • MLEO pe toate cele 7 straturi: rețea, cloud, stație, telefon
  • VAS continuu
  • Monitorizarea breșelor și a identității pentru conturile instituției
  • Raportare unificată rețea + endpoint + mobil (NIS2 Art. 21/23)
Recomandat pentru
Nivel județean, date sensibile ale cetățenilor, conformitate strictă. Apărare completă pe straturi — perimetru și fiecare stație — sub un singur furnizor și un singur raport unificat.

Prețuri: prezentul document prezintă serviciile și soluția tehnică. Oferta financiară detaliată se elaborează la cerere, în funcție de evaluarea inițială (sedii, senzori, endpoint-uri) și de modalitatea de achiziție aplicabilă instituției.

ÎNCEPE

De la evaluare la apărare autonomă

Un onboarding simplu pentru organizații de orice mărime — de la un singur birou la o instituție publică distribuită.

🎯

1 · Evaluare

Cartografiem activele și expunerea ta printr-o Evaluare de Vulnerabilități — o imagine clară a punctului în care te afli.

▸ Solicită evaluare Fără angajament · adaptat mediului tău
Vezi detalii
Cartografiem activele și expunerea instituției printr-o evaluare de vulnerabilități — rezultă o imagine clară a stării actuale. Fără angajament, delimitată strict la mediul tău, și stă la baza unei oferte dimensionate corect.
🖥️

2 · Instalare senzori

Instalăm senzori de rețea la sediile tale — inline sau pasivi — conectați la SOC printr-un VPN privat criptat.

▸ Vezi arhitectura ~15 min per locație · fără agenți pe stații
Vezi detalii
Instalăm senzori de rețea la fiecare sediu, inline sau pasiv, conectați la SOC printr-un VPN privat criptat. Aproximativ 15 minute per locație, fără agenți pe stații. Opțional, desfășurăm aplicația CYBER3 XDR pe stații și mobile, conform politicii tale.

3 · SOC autonom

Monitorizarea și răspunsul AI 24/7 intră în funcțiune. Primești alerte și rapoarte — platforma se ocupă de rest.

▸ Hai să vorbim Administrat · autonom · mereu activ
Vezi detalii
Monitorizarea și răspunsul AI 24/7 intră în funcțiune. Primești alerte și rapoarte clare, iar platforma se ocupă de rest — sub un Health Check autonom care monitorizează, administrează și auto-repară întreaga flotă, fără intervenție umană.