FASTERUP NEXTGEN SOC · 自主 · 端到端

一套技术。一家供应商。覆盖每一层。

FasterUp 在七个互补的防御层上检测、研判并阻断网络威胁——从以太网线路到工作站和手机。MLEO 编排所有防御层,CyberBot Fusion 在数秒内做出决策,我们的主权安全大模型 CYBER3.AI 负责解释、调查和报告。托管 SOC、漏洞评估与终端防护——由同一支团队设计、拥有并运营。

10ms–11s从威胁出现到自主决策
7互补防御层
24/7监控与自主响应
2.9M+实时威胁指标
公司已通过 ISO/IEC 27001:2022 认证
NIS2 第 21/23 条报告
GDPR——您的数据始终留在本地
自主技术,端到端完全自有
平台

完整的防御链条。唯一的责任方。

大多数组织将防火墙厂商、SIEM 厂商、MSSP、杀毒软件和扫描器拼凑在一起——而攻击者恰恰藏身于它们之间的缝隙。FasterUp 是一条完整的链条,作为一个整体来设计:没有集成接缝,没有在服务商之间来回推诿的工单,只有一份报告。

1

传感器

在每个站点以串联方式部署——线路级 IPS、防火墙响应,以及以太网层的 L2 Shield。

2

CyberBot Fusion

每条告警融合四个来源——在 2–11 秒内做出自主决策。

3

MLEO

选择由哪一层执行阻断——隔离攻击者,而非受害者。

4

CYBER3.AI

我们的主权安全大模型负责解释、调查、排定优先级并生成报告。

5

CYBER3 应用

Windows、Android 和 iPhone——将 SOC 延伸到每一台工作站和每一部手机。

6

智能运维

NOC、Health Check、CCC 与 Ops Agents 保障一切 24/7 稳定运行。

一份合同。一支负责到底的团队。从网线到您口袋里的手机。

级联防御

七个互补防御层。即使某一层被绕过,威胁依然会被拦截。

各防御层并非彼此的复制品。每一层都能看到其他层看不到的内容:三层基于 IP、域名和哈希工作,一层是以太网层唯一的防线,一层在威胁抵达您的网络之前就在云端将其拦截,另有两层直接运行在您的设备上。

防御层层级如何拦截威胁响应状态
1网络 — Inline IPSL3/L4 + 应用层在线路上直接丢弃恶意数据包:特征签名、异常检测、深度包检测。~ms已启用
2主机 — Active ResponseL3在受保护主机的防火墙中进行原生阻断。秒级已启用
3以太网 — L2 ShieldL2唯一工作在以太网层的防御层:拦截 ARP 欺骗、中间人攻击和非法 DHCP——这正是 IP 层防御的盲区。~ms已启用
4决策 — CyberBot FusionL3 · IP / 域名 / 哈希将四个来源融合为一个自主决策——包括命令与控制(C2)流量。2–11 s已启用
5云端 — CYBER3 Edge云端DNS 防护、云端威胁指标和浏览器扩展,在威胁抵达网络之前将其拦截。边缘已启用
6设备 — CYBER3 Desktop XDR终端访问时扫描、隔离区、DNS 防护,以及对受感染工作站的自动隔离。设备端已启用
7移动 — CYBER3 Mobile终端在每位员工的手机上提供实时反诈骗、DNS 过滤以及链接和短信分析。设备端已启用
能力状态——不公开任何攻击计数:我们为您拦截了什么,只在你我之间。
传感器集群

传感器驻留在您的网络内部——却从不成为网络的阻碍。

FasterUp 专用传感器在每个站点就地运行最前沿的防御层。它们专为防护而生,绝不会成为您网络中断的原因。

01

串联或旁路

每个站点约 15 分钟完成安装,终端无需安装代理——支持 VLAN,链路最高 10 Gbps。

02

原生故障放行设计

多队列数据包检测,一旦卡顿即自动让行:流量持续畅通,防护自动恢复。

03

自动更新

检测规则自主更新,具备自我守护机制,一旦发现异常即自动回滚。

04

默认隐私保护

您的数据始终留在本地;只有安全元数据通过加密的专用 VPN 传送至 SOC。

第 4 层 · CYBERBOT FUSION

四个来源。一个自主决策。数秒之内。

每条告警都会同时与四个独立来源进行比对。CyberBot 将它们融合为单一结论并立即行动——无需等待凌晨 3 点的人工响应。

按严重程度采取行动
静默记录
自动封禁 IP
紧急告警
人工升级
  • 阻断出站的命令与控制通信,而不仅仅是入站攻击
  • 防误报机制:绝不会阻断您自己的基础设施
  • 通过 Telegram 和电子邮件向您的团队发送通俗易懂的告警
网络遥测每个站点的串联 IDS/IPS
SIEM 关联跨整个 IT 环境的事件关联
威胁情报实时全球情报源
CYBER3 Database自有威胁指标,每日持续增长
CyberBot
Fusion2–11 s
MLEO · MULTI LAYER ENFORCEMENT ORCHESTRATOR

它不只是在七个层面上检测。它决定由哪一层出手。

MLEO 是将七个防御层连接为一个整体的核心。它关联每一层所见的信息,为每台设备赋予跨层统一的身份,并在最能有效拦截威胁的那一层执行阻断——没有冗余拦截,也没有冲突。

01

统一身份

同一台设备,在第 3 层表现为 IP,在第 2 层表现为 MAC、VLAN 和交换机端口。

02

无法规避

更换 IP 地址对攻击者不再有用——阻断会跟随设备。

03

隔离攻击者,而非受害者

在 ARP 欺骗期间,流量看起来像是来自受害者。方向性关联分析可隔离真正的源头。

04

安全源于设计

以隔离 VLAN 代替关闭端口,以白名单和基于事务 ID 的回滚作为前提条件,每一层都具备失效安全机制。

分阶段部署:最初的阶段即可提供完整可见性,且无需改动客户网络。

CYBER3.AI · 主权安全大模型

原生内置于 SOC 和 VAS 的 AI 分析师——而非外挂附加。

CYBER3.AI 是我们的安全语言模型,专为一项任务打造:防御。它贯穿整条链路——与传感器、应用和扫描器读取同一个 CYBER3 Database。

解释

以通俗易懂的语言、用您团队的语言说明告警和发现:发生了什么、为何重要、已经采取了哪些措施。

调查

安全助手,跨 CYBER3 Database 与实时威胁情报关联分析各类指标。

排定优先级

将漏洞发现转化为修复顺序:先修什么、如何修。

报告

基于真实的 SOC 数据起草事件报告及 NIS2 第 21/23 条报告。

CYBER3.AI

主权源于设计

  • 在欧盟境内自托管的安全模型
  • 多引擎架构,支持自动故障切换——任何单一 AI 厂商都无法关停您的 SOC
  • 以我们自有的威胁数据库为依据,而非开放互联网
CYBER3 DATABASE

自有威胁情报。每日持续增长。

CYBER3 Database 将全球威胁情报源与我们自有传感器在真实网络中观测到的指标相融合。它每天发布到全球边缘网络,为每一层提供支撑:传感器、AI、桌面应用和移动应用——处处共享同一份实时真相。

2,895,988威胁指标——实时
42,213来自我们传感器的一手指标
300+提供查询服务的边缘节点
  • 每日发布流水线,端到端验证
  • 隐私保护式查询:只有哈希前缀会离开设备
  • 同一个数据库同时保护网络、工作站和手机
VAS · CYBER3 SCAN 与 GLOBAL SCAN

敏捷扫描,发现整个网络——且绝不触发警报。

漏洞评估由守护网络的同一支团队打造。我们的扫描器从已部署在您网络内部的传感器上运行,因此能发现一切——甚至是没人记得告诉它的资产。

01

无需告知,自动发现

被动监听结合每个 VLAN 上的带标签探测,绘制主机、MAC 地址、厂商和角色——包括静默设备。

02

Unstoppable Adaptive Scan

先研究目标,再以有节制的步调推进;一旦发现防火墙迹象即主动退让,不会触发警报。

03

敏捷 Global Scan

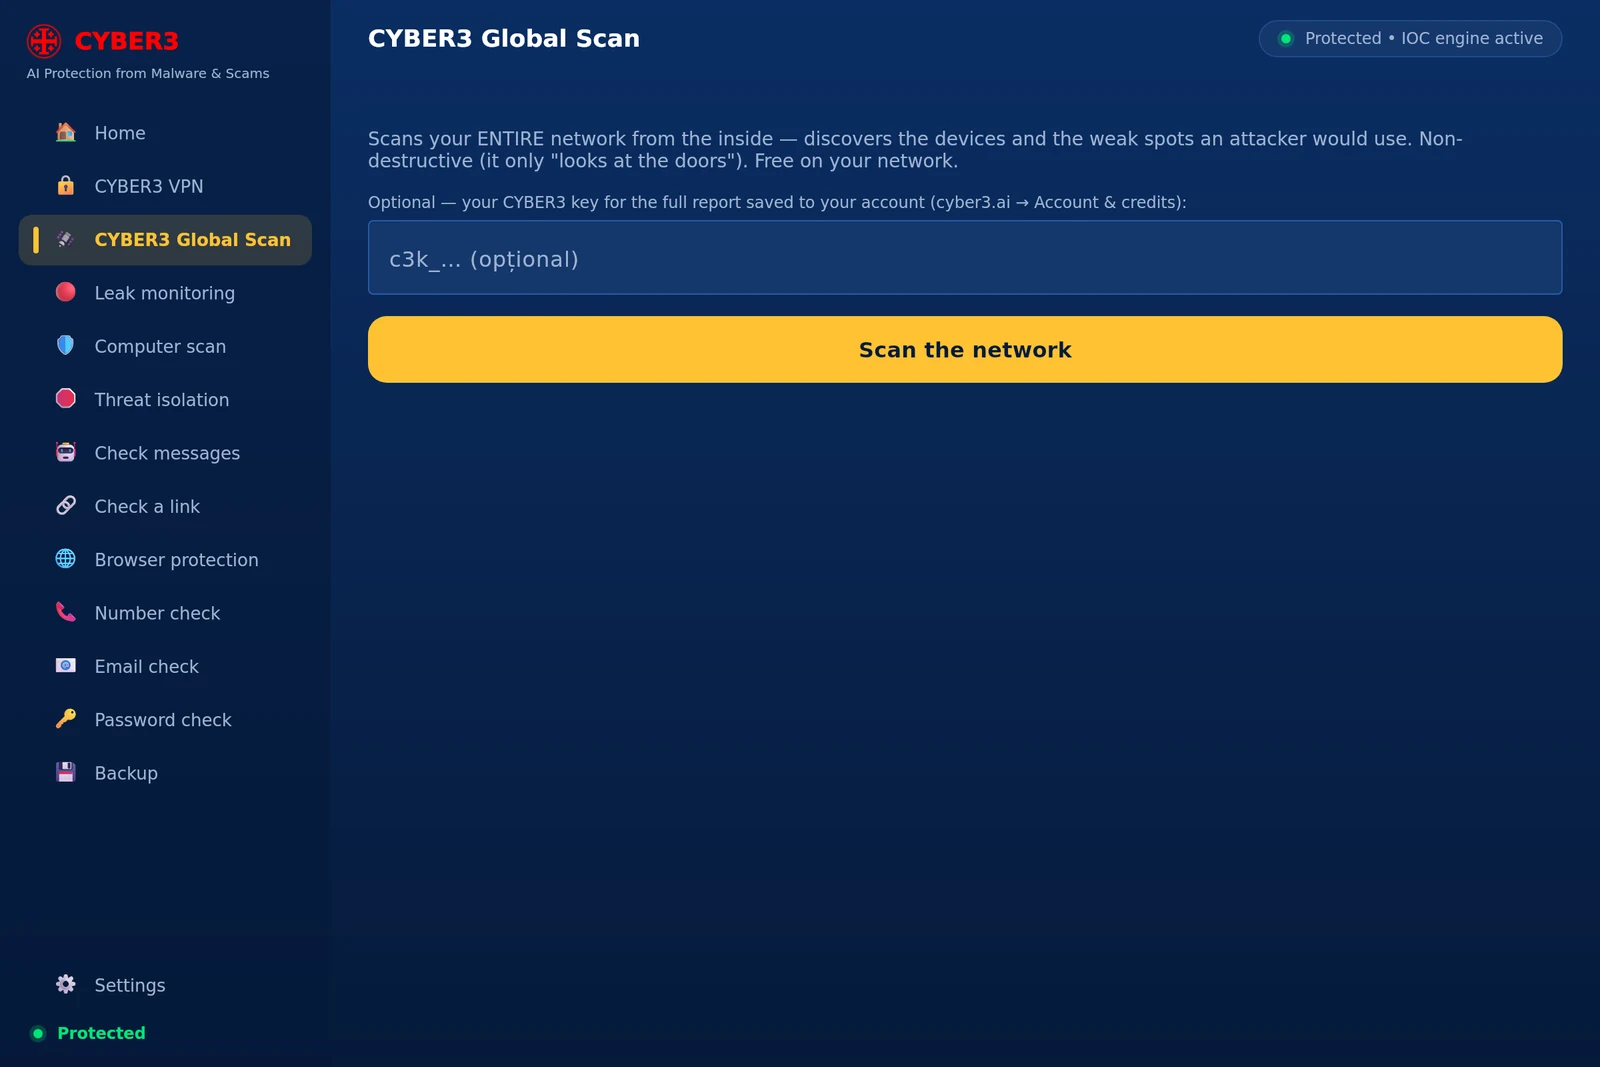
按需从云端进行外部暴露面扫描——无需安装,数分钟即可出结果。全网扫描已内置于 Windows 应用。

04

分级排序,可直接行动

已知漏洞(CVE)、不安全配置和暴露的服务——按优先级排序,让您先修复最关键的问题。

智能体运维

一支智能体大军,全天候运行整个平台。

我们的专家处理例外情况,其余一切交给智能体:它们监控、修复、指挥和响应,并且每天都在证明整条链路依然正常运转。

已启用

NOC Agentic

从独立的云端视角监控整个基础设施——每个传感器、服务和隧道——提供实时拓扑图、AI 摘要和告警。

已启用

Health Check Agentic

24/7 管理并自动修复传感器集群:抓包停滞、服务卡死、隧道中断——在任何人察觉之前即已修复。合成测试对整条流水线进行端到端验证。

已启用

CCC Agentic

指挥与控制中心:统管整个生态系统的单一驾驶舱,操作员在此指挥智能体,并直观看到威胁情报如何转化为自主响应。

已启用

Ops Agents

CYBER3.AI 智能体负责告警分诊、指标关联、调查与响应——自主级别从需人工批准的操作,到配备熔断机制的预批准剧本。

规则自主更新,具备自我守护与自动回滚。原生故障放行设计:您的流量绝不会因我们而中断。

全面冗余

没有单点故障。任何环节都没有。

平台的每个关键部分都有第二条路径,可自动接管。即使某个组件失效,防御也不会中断。

传感器

故障放行式检测——您的流量绝不会因我们而中断。

SOC 核心

集群化事件平台,外加云端灾难恢复站点。

监控

智能 NOC 运行在独立的云基础设施上——即使某个站点完全离线,依然清晰可见。

AI

多引擎 CYBER3.AI,支持自动故障切换——任何单一 AI 厂商都无法将其关停。

威胁数据库

由 300+ 个边缘节点提供服务;即使离线,应用也能在设备端持续防护。

数据

加密的异地备份,恢复流程经过实际验证。

终端 · CYBER3

将 SOC 延伸到每一台工作站——以及每一部手机。

同一平台,原生支持 Windows、Android 和 iPhone。组织可通过激活码注册设备,或在部署时静默注册;离开设备的只有安全元数据。
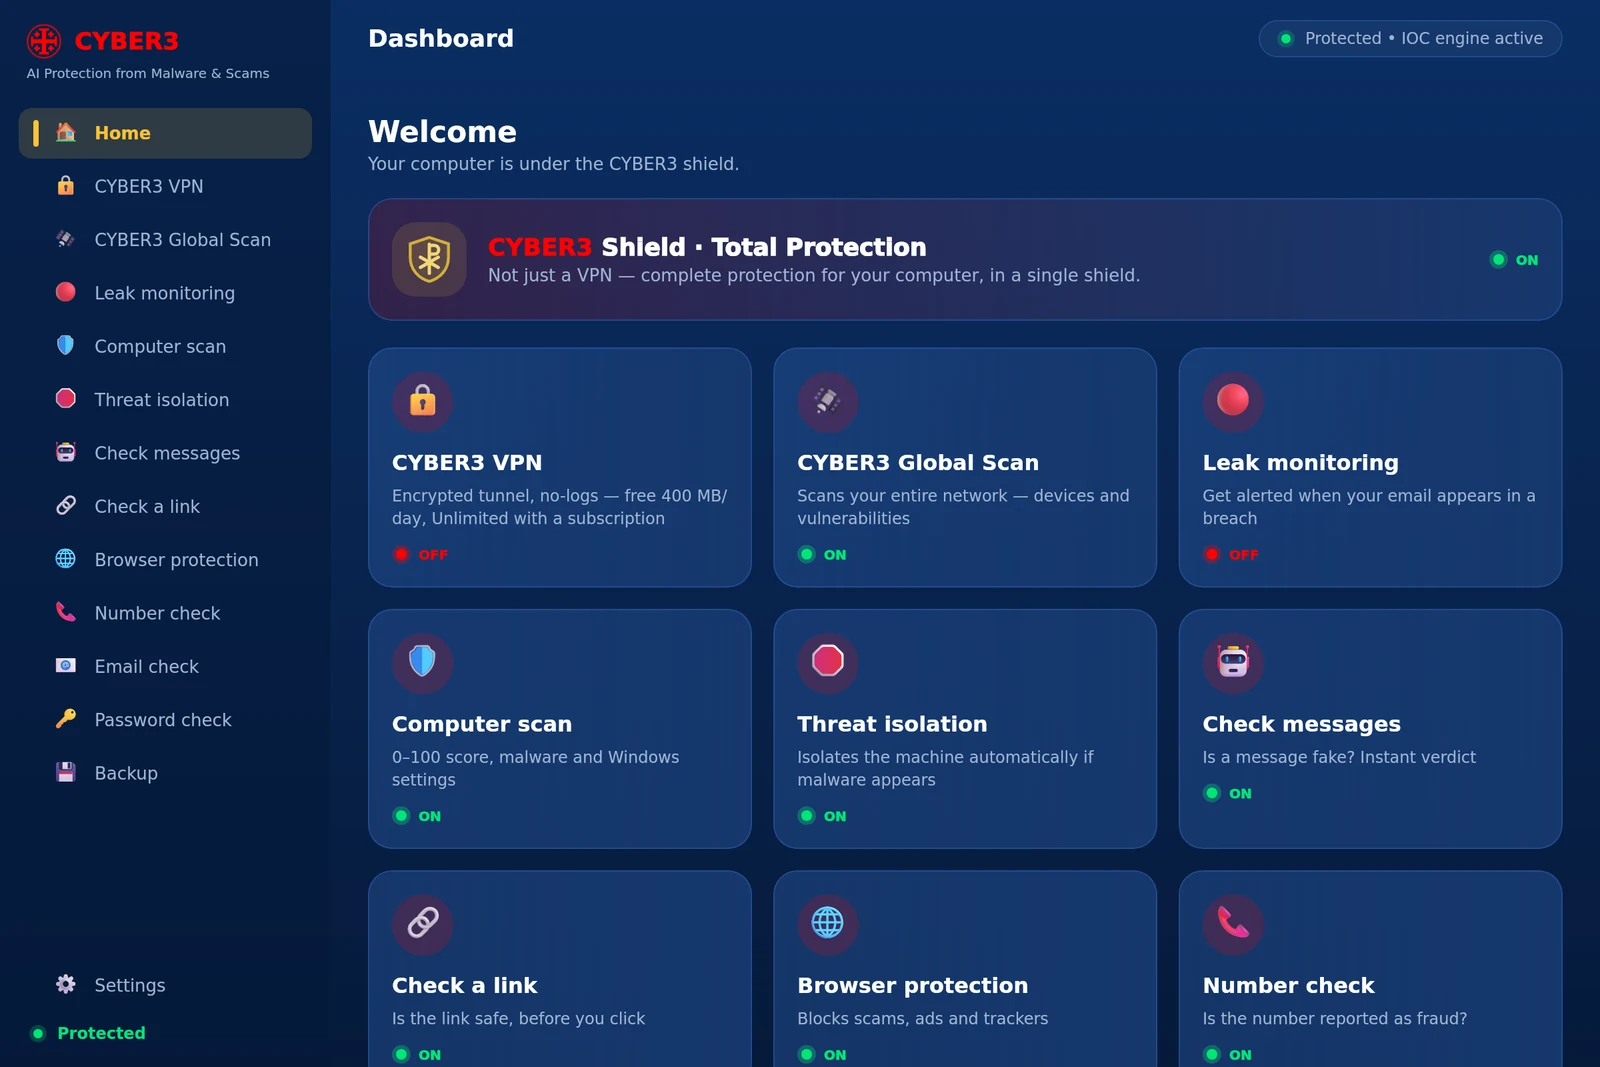
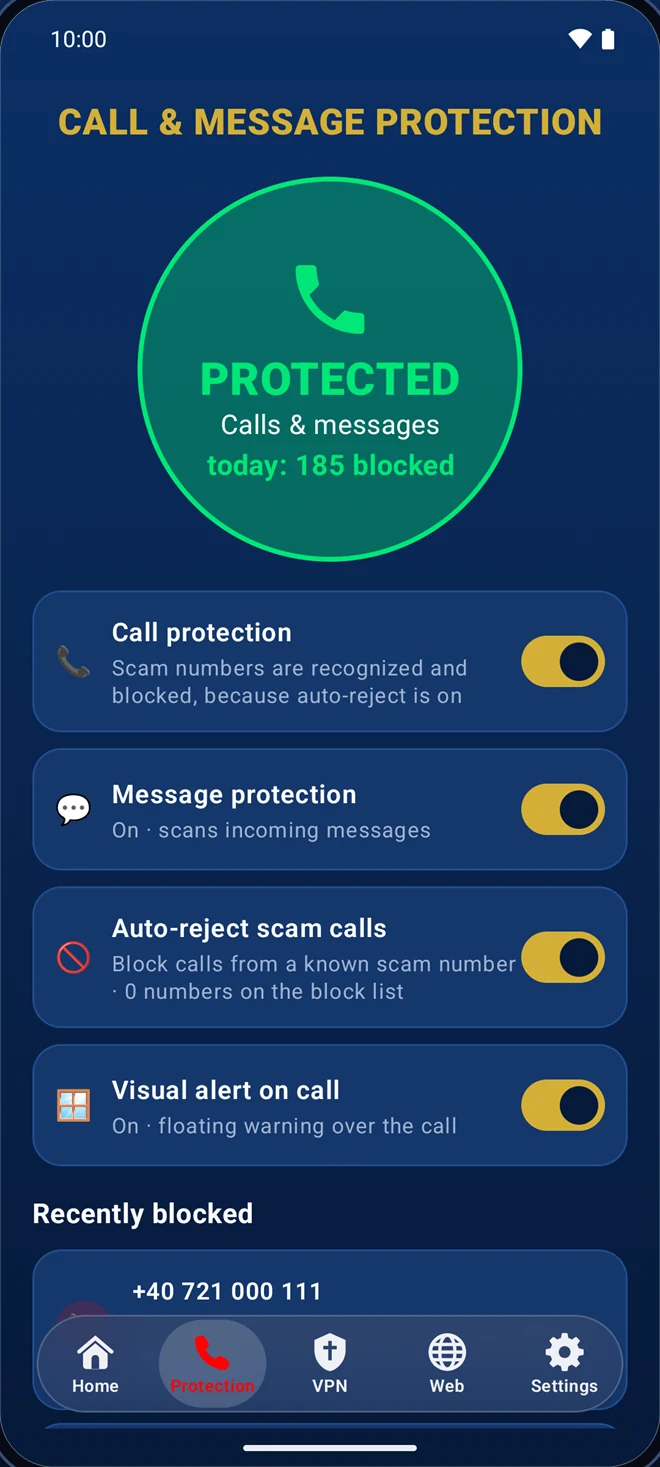
CYBER3 Windows 版 — EDR/XDR

CYBER3 for Windows — 仪表盘CYBER3 for Windows — Global ScanCYBER3 for Windows — 威胁隔离CYBER3 for Windows — VPN
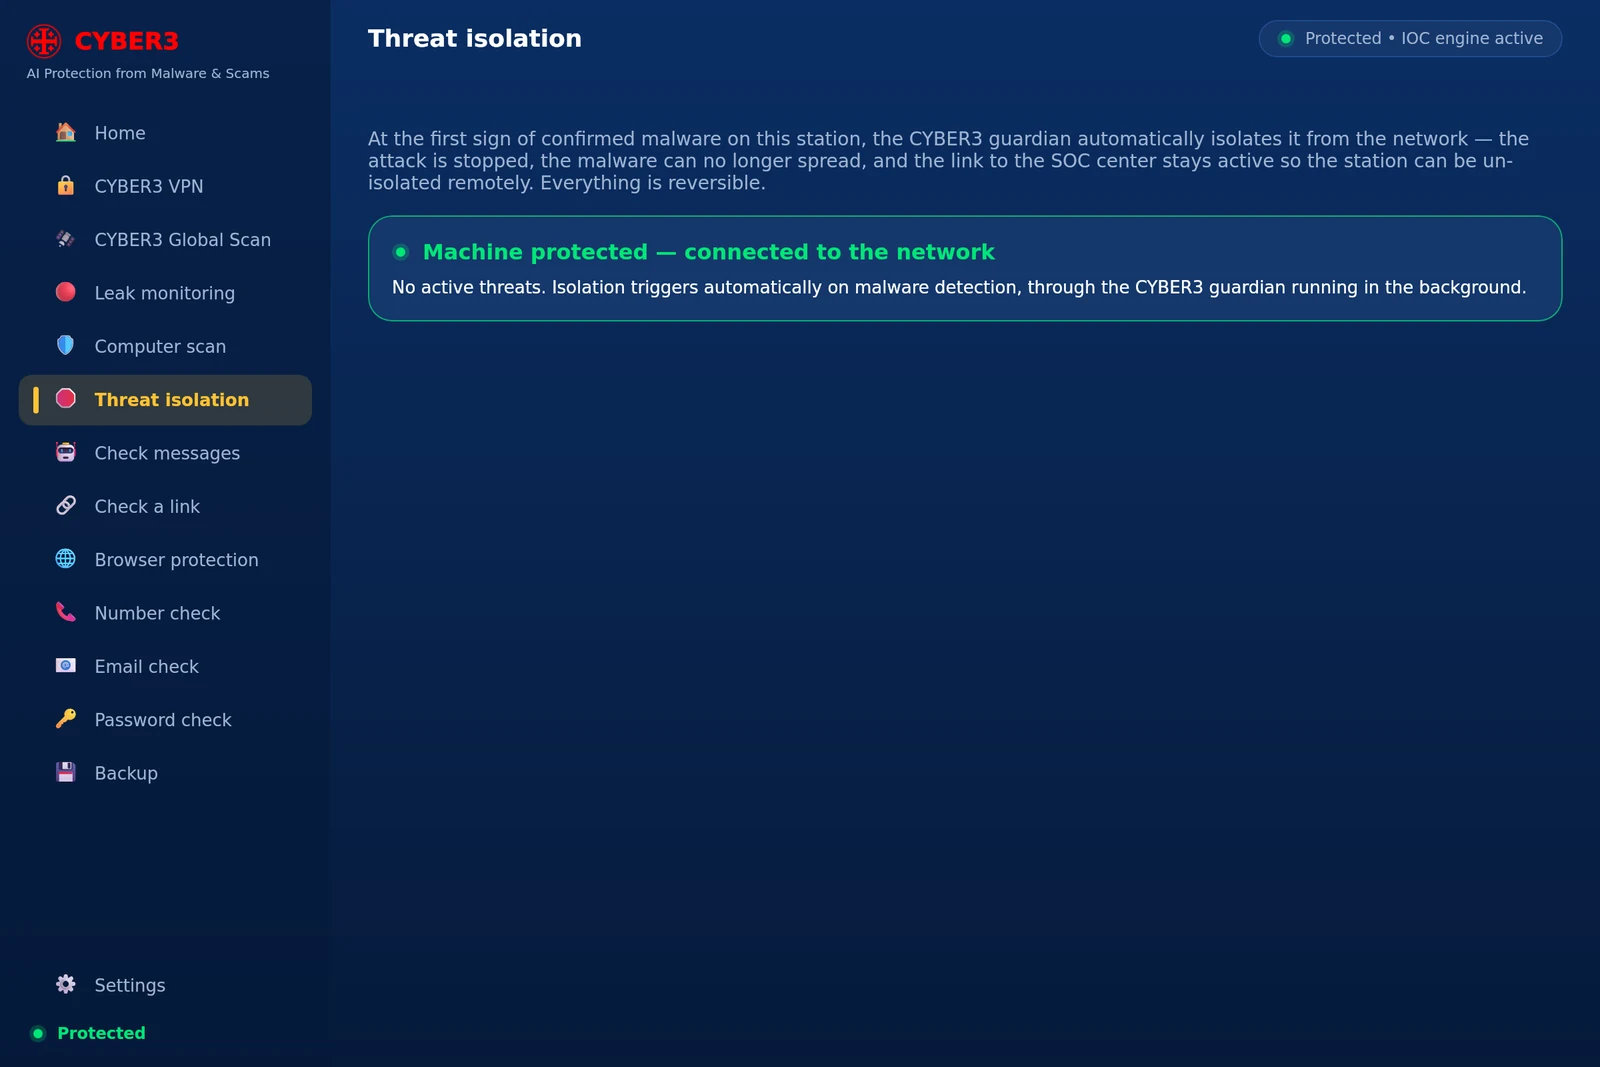
  • 确认存在恶意软件时自动隔离工作站——可撤销,并由 SOC 监督
  • 客户控制台:资产清单、远程扫描、隔离与重新连接,均可在 30 秒内完成
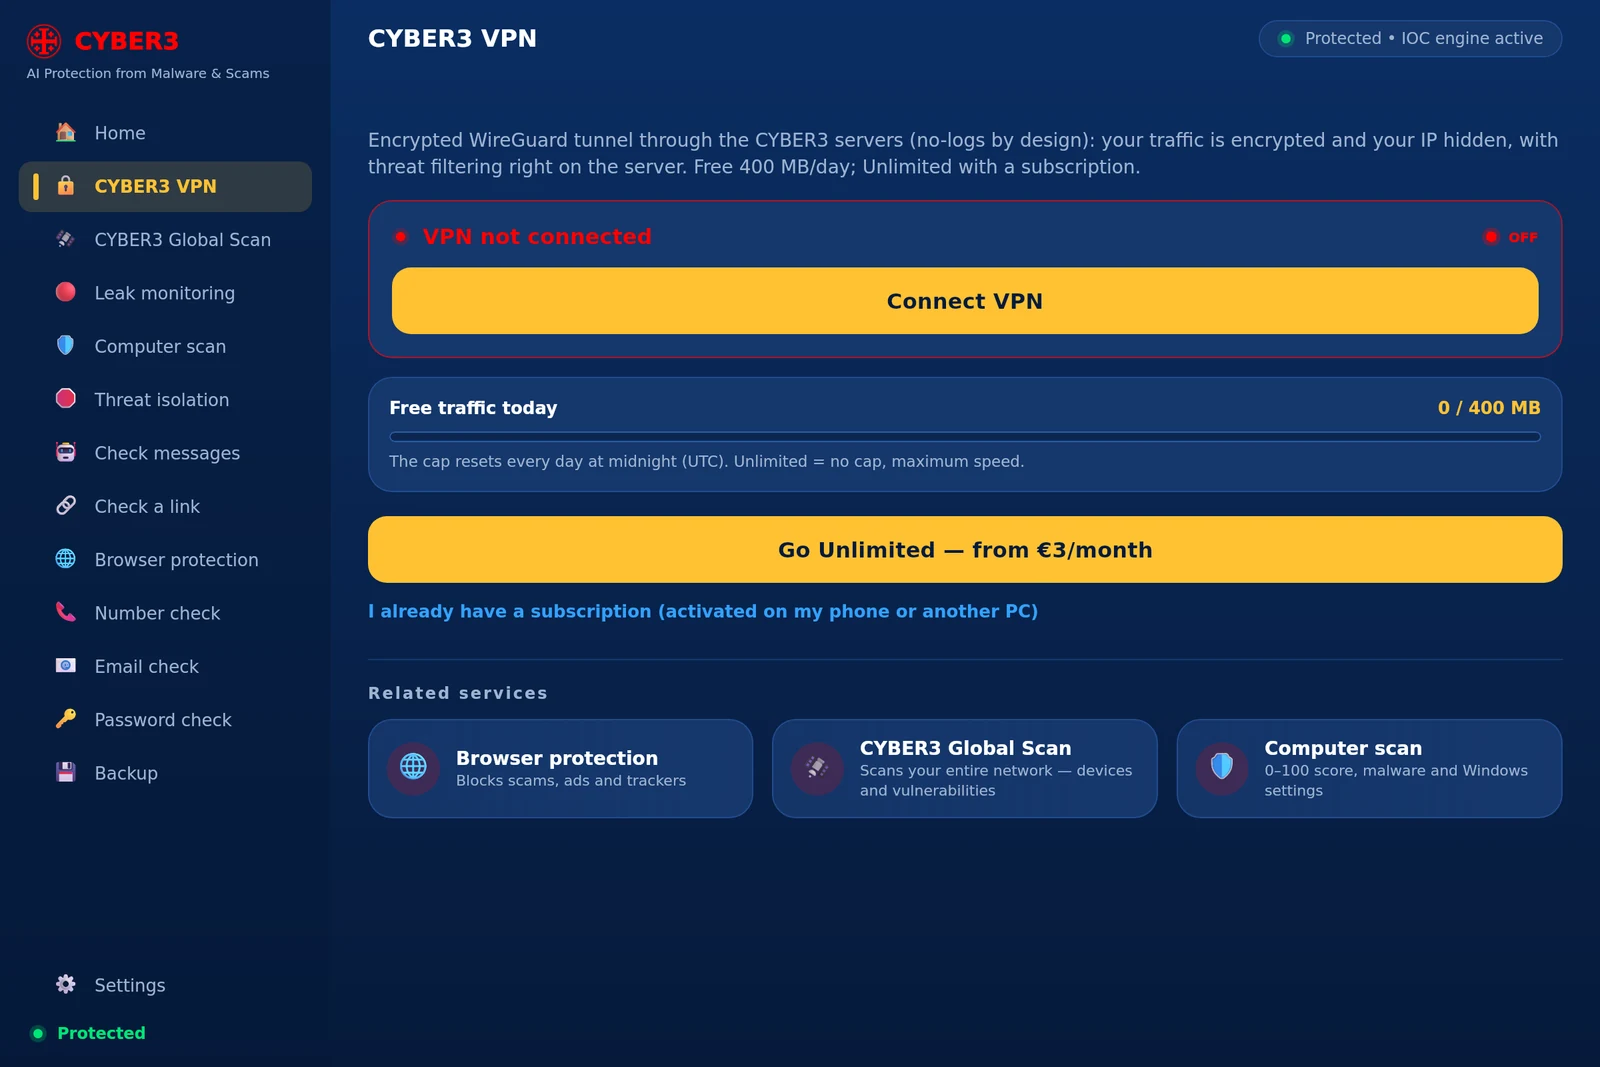
  • 全内网 Global Scan、浏览器防护、加密 VPN
  • 采用 Microsoft Trusted Signing 数字签名,自动更新

CYBER3 Android 与 iPhone 版

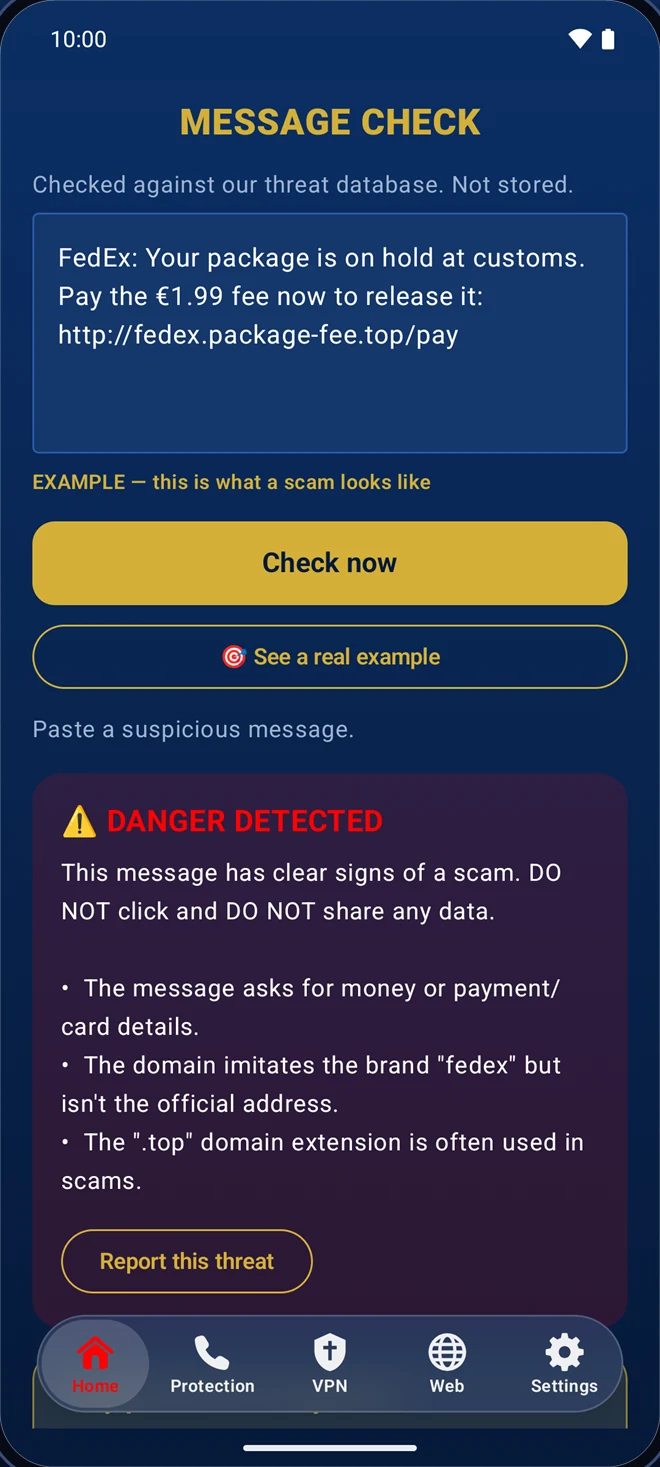
  • 诈骗电话和短信防护,消息检测并附 AI 解释
  • 网页防护:在所有应用中拦截广告、跟踪器和网络钓鱼
  • 手机安全评分、身份与数据泄露监控、加密 VPN
  • 与传感器和工作站共享同一个威胁数据库
Google PlayApp Store
为何选择单一供应商

FasterUp 与常见多供应商方案对比

FasterUp典型多供应商方案
从检测到阻断数秒,自主完成数小时——工单在服务商之间流转
以太网层(L2)防护
网络 + 工作站 + 手机,一条链路
AI 分析师解释每一项发现
自有威胁数据库,由自有传感器提供数据
可自我修复的传感器集群
一份统一的 NIS2 报告
数据留在本地(仅传输元数据)
一份合同,一支负责到底的团队
方案

按您的机构规模量身定制

每个方案均包含上一级方案的全部内容,并增加更多防御层和能力。具体配置——站点、传感器、工作站、手机——在初步评估后确定。

Standard

包含
  • 24/7 托管 SOC · 2–11 s 内自主响应
  • 主站点部署串联传感器
  • 第 1–4 层:Inline IPS · Active Response · L2 Shield · CyberBot Fusion
  • MLEO:L3 ↔ L2 关联,并在正确的层执行阻断
  • 每月定期 VAS
  • 通俗易懂的告警 + 含 NIS2 报告的客户门户
  • Health Check Agentic 24/7
适用于IT 集中的总部办公室——享有 24/7 自主监控和定期漏洞全景,无需自建 SOC。

进阶版

包含 Standard 全部内容,另加
  • 每个站点部署串联传感器
  • 第 5 层 · 覆盖全组织的 CYBER3 Edge
  • 第 6 层 · 关键工作站部署 CYBER3 Desktop XDR
  • 客户控制台:隔离、远程扫描、集群状态
  • 内网 Global Scan
  • MLEO 覆盖所有站点
  • 每两周一次 VAS
适用于暴露风险较高的多站点机构——网络全面覆盖,并在最关键之处部署 XDR。
推荐

全面版

包含进阶版全部内容,另加
  • 每台工作站部署 CYBER3 Desktop XDR
  • 第 7 层 · 员工手机部署 CYBER3 Mobile
  • MLEO 覆盖全部 7 层
  • 持续 VAS
  • 面向组织的数据泄露与身份监控
  • 网络 + 终端 + 移动端统一报告(NIS2 第 21/23 条)
适用于涉及敏感公民数据且合规要求严格——由一家供应商、一份报告提供完整的多层防御。

详细报价可应要求提供,依据初步评估结果及贵机构适用的采购方式编制。

开始使用

从评估到自主防御

1

评估

我们通过漏洞评估梳理您的资产和暴露面——清晰呈现您当前的安全状况。

2

部署传感器

串联或旁路,每个站点约 15 分钟,终端无需安装代理。

3

自主 SOC

从第一天起即提供 24/7 检测与响应、通俗易懂的告警、客户门户和 NIS2 报告。

像攻击者一样审视您的网络——抢在他们之前。

从一次评估开始。无需承诺,按您的环境定制范围。

申请评估